


Ficha complementar da lição “Permissões das aplicações: decidir ao que cada uma acede” — curso Segurança Online
As permissões são a parte de instalar que acontece depois da decisão. Localização, microfone, câmara, contactos, ficheiros: cada uma é uma porta que abres enquanto tentas chegar a outra coisa.
É também o ponto em que as autoridades portuguesas são mais diretas. O CNCS avisa que «mesmo aplicações que não instalam software malicioso podem ser abusivas relativamente aos utilizadores, acedendo sem necessidade à câmara de filmar, a fotografias ou à lista de contactos». Nota de vocabulário, dita uma vez: a CNPD (Portugal) e a Microsoft dizem «permissões» e o CNCS diz «autorizações» — aqui usamos permissões.
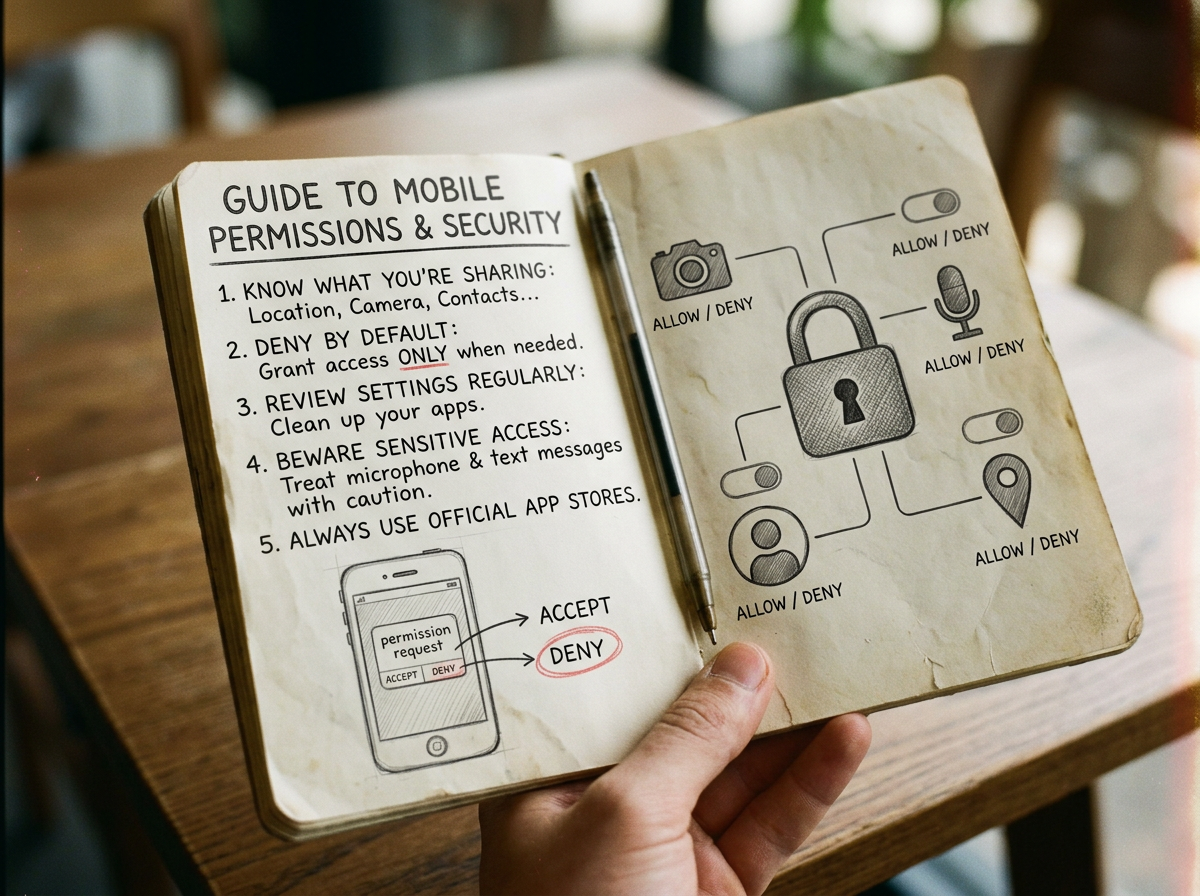
A ideia-chave: o princípio útil é a coerência. Corresponde àquilo para que a aplicação serve? Um mapa precisa da localização. Uma lanterna não.
A. Porque é que isto conta
Uma aplicação pede uma permissão no momento em que a estás a tentar usar, que é o momento em que menos te apetece pensar. Concedes, funciona, e a permissão fica.
Os telemóveis atuais melhoraram isto: as permissões podem ser temporárias, concedidas só durante o uso, e retiradas automaticamente às aplicações que deixaste de abrir. A maior parte destas opções existe e não está ativa.
O que dizem as autoridades portuguesas
A frase do CNCS citada acima é o princípio da minimização dito em linguagem comum por uma autoridade nacional: o problema não é só o software malicioso, é o acesso desnecessário. A CNPD (Portugal) reforça-o a propósito das aplicações que acompanham objetos ligados: «as autorizações de acesso aos dados técnicos […] não se limitam muitas vezes a finalidades estritamente relacionadas com o funcionamento dos dispositivos».
E quando uma plataforma muda o que faz com os dados, a CNPD pede exatamente o desta ficha: «particular atenção às definições e permissões ativas» — foi o que disse em maio de 2025, sobre dados usados para treinar inteligência artificial.
Há também um caso português medido: no teste da DECO PROteste a aplicações de inteligência artificial, uma transmitia a terceiros «informações de acelerómetro e do estado da bateria», e todas pediam muitas permissões. O conselho da DECO é de uma linha: «permita apenas as estritamente necessárias ao funcionamento de cada app».
B. Conceitos-chave
Seis ideias sobre conceder e sobre rever.
Acesso mínimo
Conceder o mínimo de que a aplicação precisa para fazer o que queres, e não tudo o que pede.
Porque é que isto te interessa: a maior parte funciona bem com menos do que pede. Recusar e ver se algo deixa de funcionar é razoável.
Coerência com a finalidade
O teste: esta permissão tem a ver com o que a aplicação faz?
Porque é que isto te interessa: é uma regra melhor do que tentar decorar quais são as permissões perigosas. Um editor de fotografias precisa das fotografias; não precisa dos contactos.
As sensíveis
Localização, microfone, câmara, contactos, ficheiros e — no Android — a capacidade de aparecer sobre outras aplicações. A lista mais completa em português europeu é a da Microsoft: cerca de trinta permissões com os nomes oficiais, do Bluetooth ao histórico de chamadas.
Porque é que isto te interessa: é aqui que as consequências de conceder demasiado são maiores. A última é o que torna possível a publicidade indesejada de que trata outra ficha deste curso.
Temporária e só durante o uso
Conceder acesso só enquanto a aplicação está aberta, ou só uma vez.
Porque é que isto te interessa: existe nas duas plataformas para as permissões sensíveis, e é a escolha certa para o que usas ocasionalmente.
As permissões depois de uma atualização
Uma aplicação pode pedir permissões novas quando é atualizada, ou mudar o que faz com as que já tem.
Porque é que isto te interessa: uma aplicação que está no telemóvel há três anos pode não ser a que instalaste. É por isso que a CNPD pede atenção às permissões ativas sempre que algo muda.
Remoção automática
Retirar as permissões às aplicações que não abres há meses. No iPhone há também o «Relatório de privacidade das aplicações», que mostra «a frequência com que as apps acedem aos seus dados, como a sua localização, a câmara, o microfone e muito mais», e cujos dados «são encriptados e estão apenas armazenados no seu dispositivo».
Porque é que isto te interessa: ativá-lo trata da acumulação sem que tenhas de te lembrar.
C. Um exemplo concreto: rever por permissão
A maior parte das pessoas revê as permissões aplicação a aplicação, o que é lento e revela pouco. Rever por permissão leva o mesmo tempo e revela mais.
Que aplicações têm a tua localização?
- Mapas e meteorologia: esperado.
- Uma aplicação de compras: plausível, e provavelmente não é preciso ser sempre.
- Um jogo instalado para uma viagem há dois anos: não.
Que aplicações podem usar o microfone?
- Mensagens e chamadas: esperado.
- Um editor de fotografias: vale a pena questionar.
- Qualquer coisa que não consigas explicar: retira e vê se algo deixa de funcionar.
Nada disto implica má intenção. Mostra permissões concedidas por uma razão que já passou.
Retirar é reversível: se a aplicação precisar mesmo da permissão, volta a pedi-la na próxima vez que usares aquela função.
D. Experimenta: a revisão a partir das permissões
15 minutos, e é o exercício que mais revela nesta parte do curso.
Passo 1 — Abre o gestor de permissões
- Android: Definições, Privacidade, Gestor de permissões.
- iPhone: Definições, Privacidade e segurança, onde estão as entradas Câmara, Microfone, Fotografias e Serviços de Localização.
Passo 2 — Percorre as sensíveis
- Localização, microfone, câmara, contactos, ficheiros.
- Em cada uma, lê a lista de aplicações — e não o contrário.
Passo 3 — Aplica o teste de coerência
- Corresponde àquilo para que a aplicação serve?
- Se não corresponde, retira. Na dúvida, escolhe só durante o uso ou perguntar sempre.
Passo 4 — Ativa a remoção automática
- Android: retirar as permissões se a aplicação não for usada.
- iPhone: Definições, Privacidade e segurança, Relatório de privacidade das aplicações, para ver o que foi acedido nos últimos sete dias.
- No iPhone, aproveita também a entrada «Permitir pedidos de seguimento das aplicações».
O passo 2 é a mudança de método que conta. Ler por permissão em vez de por aplicação é o que torna visíveis as incoerências.
E. Vídeos, artigos e outros recursos
Fontes portuguesas primeiro; fontes internacionais onde o material português não cobre o ponto.
CNCS — Boas práticas no uso de smartphones (15/04/2024)
Onde uma autoridade portuguesa diz que uma aplicação pode ser abusiva sem instalar software malicioso.
https://www.cncs.gov.pt/pt/boas-praticas-para-smartphones/
CNPD (Portugal) — Alerta sobre dados pessoais para treino da inteligência artificial da Meta (09/05/2025): «particular atenção às definições e permissões ativas»
https://www.cnpd.pt/comunicacao-publica/noticias/cnpd-alerta-para-a-utilizacao-de-dados-pessoais-para-treino-da-inteligencia-artificial-da-meta/
CNPD (Portugal) — Privacidade das crianças no ambiente digital (Fórum n.º 06, novembro de 2019, PDF): as autorizações que excedem o funcionamento dos dispositivos
https://www.cnpd.pt/media/y1nosvyp/forum6_af_web_low.pdf
Microsoft (pt-PT) — Permissões de aplicação: a lista mais completa em português europeu, com os nomes oficiais
https://support.microsoft.com/pt-PT/Windows/Apps/app-permissions
Apple (pt-PT) — Relatório de privacidade das aplicações: com que frequência acederam à localização, à câmara e ao microfone
https://support.apple.com/pt-pt/102188
Apple (pt-PT) — Controlar o acesso às funcionalidades de hardware no iPhone: Câmara, Microfone, Fotografias e Serviços de Localização
https://support.apple.com/pt-pt/guide/iphone/iph168c4bbd5/ios
DECO PROteste — Apps de inteligência artificial: qual a melhor? (24/01/2024): permissões excessivas e dados enviados a terceiros, sem paywall
https://www.deco.proteste.pt/tecnologia/telemoveis/noticias/apps-inteligencia-artificial-qual-melhor
Electronic Frontier Foundation — Surveillance Self-Defense
Em inglês: o enquadramento mais amplo sobre o que as aplicações recolhem. A permissão concedida uma só vez e a cadência da revisão periódica continuam em fontes anglófonas: nenhuma fonte portuguesa verificada indica uma.
https://ssd.eff.org/
Ligações verificadas em setembro de 2026.
F. O Framework Cyber Welfare: Competências, Consciência, Comportamento Seguro
Esta lição assenta no pilar Competências, ao nível FL2, e fecha esta parte do curso.
Competências
- Usar o gestor de permissões e rever por permissão, em vez de por aplicação.
- Definir uma permissão como só durante o uso ou perguntar sempre.
- Ativar a remoção automática e ler o relatório de privacidade.
Para profissionais e organizações
- Rever as permissões das aplicações com acesso a contas da organização.
Consciência
- Perceber que as permissões se concedem sob pressão de tempo e se revêem raramente.
- Reconhecer que uma atualização pode mudar o que a aplicação faz com o que já tem.
- Saber, como diz o CNCS, que uma aplicação pode ser abusiva sem ser software malicioso.
Para futuros formadores e embaixadores
- Fazer a revisão por permissão ao vivo: todos encontram pelo menos uma incoerência.
Comportamento Seguro
- Aplicar o teste de coerência quando uma aplicação pede.
- Preferir só durante o uso a sempre.
- Rever as permissões uma ou duas vezes por ano.
Para organizações
- Definir políticas de permissões nos aparelhos geridos pela organização.
G. Perguntas para levar contigo
- Que aplicações têm agora a tua localização, e todas precisam dela?
- Quais podem usar o teu microfone?
- Já retiraste uma permissão e descobriste que nada deixou de funcionar?
- A remoção automática de permissões está ativa no teu telemóvel?
H. O que fazer agora
As recomendações (R) e as medidas de segurança (MS) da base Cyber Welfare que se aplicam aqui.
As permissões
- R13 — Verifica as permissões das aplicações e retira o que não é necessário. É a recomendação que esta ficha desenvolve.
- R12 — Desliga o Bluetooth e a localização quando não são precisos.
- R32 — Desativa a marcação de localização nas fotografias, que é das permissões mais concedidas e menos notadas.
Compromisso mínimo: abre hoje uma só permissão — a localização — e lê a lista de aplicações que a têm.
Em volta delas
- R6 — Mantém as aplicações atualizadas, e revê as permissões depois de uma atualização importante.
- R22 — Elimina as aplicações que já não usas: uma aplicação removida é a única com zero permissões.
- R26 — Instala apenas das lojas oficiais, onde as permissões são declaradas antes de instalar.
Em resumo
- O teste de coerência é a regra a levar: isto corresponde àquilo para que a aplicação serve?
- Uma aplicação pode ser abusiva sem instalar software malicioso — é o CNCS que o diz.
- Revê por permissão, e não por aplicação: é assim que as incoerências ficam visíveis.
- Só durante o uso é a escolha certa para tudo o que é sensível.
- Retirar é reversível: a aplicação volta a pedir se precisar mesmo.
Outros recursos deste curso
Antes de instalar, e a limpeza depois:
- Perceber se uma aplicação é de confiança antes de a instalar
- Aplicações instaladas a remover: a limpeza que conta
- Publicidade indesejada no telemóvel: ler o sinal
Descobre mais fichas complementares dos cursos do programa Proteja a Sua Privacidade Digital.
Se quiseres seguir o percurso inteiro, o Programa Cyber Welfare é gratuito e aberto a todos.

Deixe um comentário