


Fiche complémentaire de la leçon « Autorisations des applications : décider à quoi chacune accède » — cours Sécurité en ligne
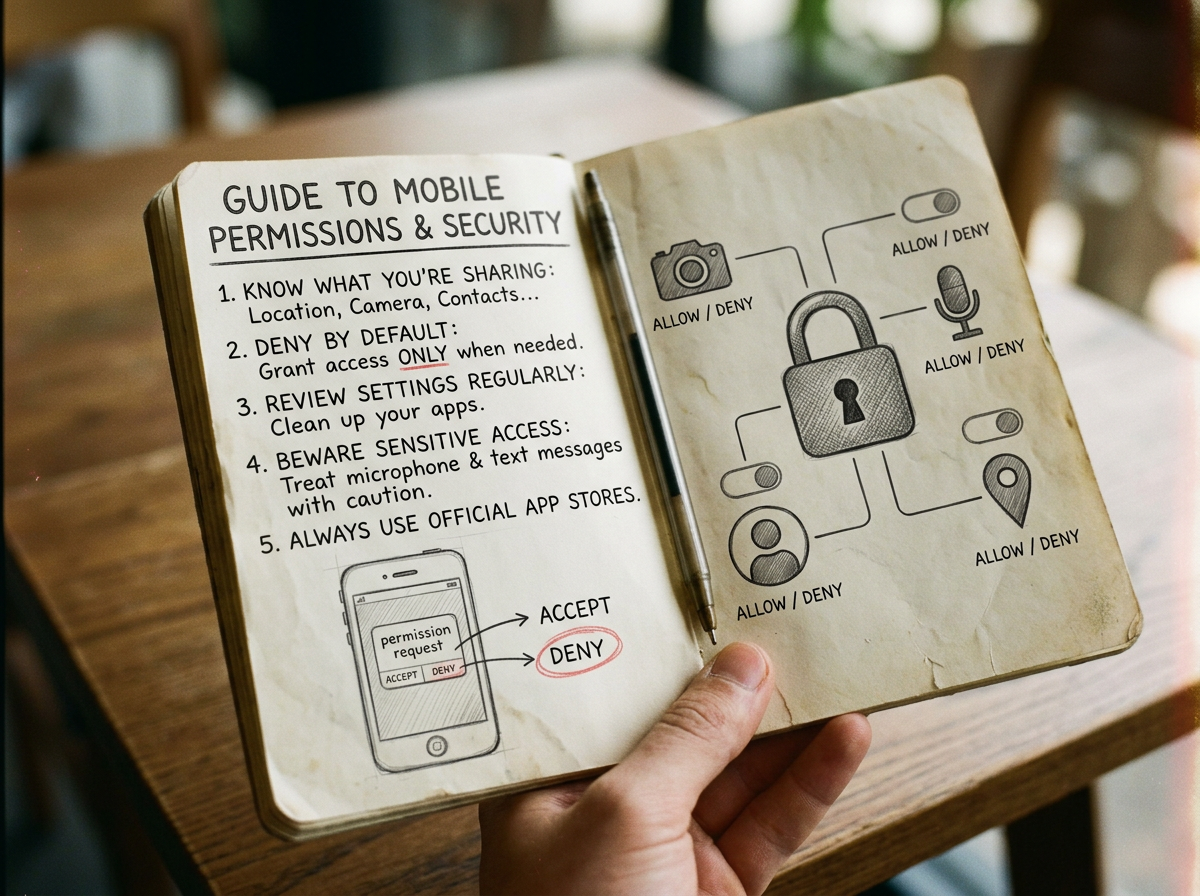
Les autorisations, c’est la partie de l’installation qui arrive après la décision. Localisation, micro, caméra, contacts, fichiers : chacune est une porte que vous ouvrez en essayant d’atteindre autre chose. Le gestionnaire d’autorisations de votre téléphone permet de les revoir toutes en quelques minutes.
C’est aussi un sujet sur lequel la CNIL est très directe. Elle définit les permissions comme « des autorisations que vous donnez aux applications pour qu’elles accèdent à certaines parties de votre téléphone », et conseille : « méfiez-vous des applications qui demandent des permissions excessives ». Note de vocabulaire, une fois pour toutes : la CNIL parle de « permissions (ou « autorisations ») », Cybermalveillance.gouv.fr et les menus d’Android disent « autorisations » ; nous employons autorisations.
L’idée clé : le principe utile, c’est la cohérence. Cette autorisation correspond-elle à ce à quoi sert l’application ? Une application de cartes a besoin de la localisation. Une lampe torche, non.
A. Pourquoi c’est important
Une application demande une autorisation au moment où vous essayez de vous en servir, c’est-à-dire au moment où vous avez le moins envie d’y réfléchir. Vous acceptez, l’application fonctionne, et l’autorisation reste.
Les téléphones récents ont beaucoup amélioré les choses : les autorisations peuvent être temporaires, accordées seulement pendant l’utilisation, et retirées automatiquement aux applications que vous n’ouvrez plus. Ces options existent, mais elles ne sont pas toujours activées.
Ce que disent les sources françaises
L’exemple choisi par la CNIL est parlant : une application de lampe torche qui demande l’accès aux contacts. C’est le principe de minimisation — ne donner que ce qui est nécessaire — dit en langage courant : le problème n’est pas seulement le logiciel malveillant, c’est aussi l’accès inutile.
Cybermalveillance.gouv.fr, le dispositif national d’assistance aux victimes de cybermalveillance, ajoute un point qu’on oublie facilement : « Vérifiez également les autorisations que vous donnez à vos applications lors de leur première installation, mais aussi après leurs mises à jour car leurs autorisations peuvent évoluer. »
Pour la localisation, la CNIL donne en juillet 2026 une consigne concrète : « Privilégiez les autorisations « uniquement lorsque l’application est utilisée » ».
Et l’enjeu se mesure. Selon des données de data.ai citées par la CNIL, en 2023, chaque personne en France avait téléchargé en moyenne 30 applications et passait 3 h 30 par jour sur son téléphone : autant d’occasions d’accorder des autorisations sans y penser. Depuis 2024, la CNIL a aussi adressé des recommandations aux éditeurs d’applications, aux systèmes d’exploitation et aux magasins d’applications, notamment pour qu’une application ne vous oblige pas à tout accepter dès son premier lancement.
B. Notions clés
Six idées, sur le moment où l’on accorde et sur celui où l’on revoit.
L’accès minimal
Accorder le minimum dont l’application a besoin pour faire ce que vous voulez, et non tout ce qu’elle demande.
Pourquoi c’est important pour vous : la plupart des applications fonctionnent très bien avec moins que ce qu’elles demandent. Refuser, puis voir si quelque chose cesse de marcher, est une démarche raisonnable.
La cohérence avec l’usage
Le test : cette autorisation a-t-elle un rapport avec ce que fait l’application ?
Pourquoi c’est important pour vous : c’est une meilleure règle que d’essayer de retenir la liste des autorisations dangereuses. Un éditeur de photos a besoin des photos ; il n’a pas besoin des contacts.
Les autorisations sensibles
Localisation, micro, caméra, contacts, fichiers et, sur Android, la possibilité de s’afficher par-dessus les autres applications.
Pourquoi c’est important pour vous : c’est là qu’accorder trop coûte le plus cher. La dernière est ce qui permet aux logiciels publicitaires (adware), ces programmes qui affichent des publicités envahissantes, de s’imposer à l’écran : c’est le sujet de la fiche « Publicités intempestives sur le téléphone : lire le signal ».
Temporaire, et seulement pendant l’utilisation
N’accorder l’accès que lorsque l’application est ouverte, ou seulement une fois. Sur Android, les choix s’appellent « Autoriser seulement si l’appli est en cours d’utilisation », « Toujours demander » et « Ne pas autoriser ».
Pourquoi c’est important pour vous : ces options existent sur les deux plateformes pour les autorisations sensibles, et c’est le bon choix pour tout ce que vous utilisez de temps en temps. C’est aussi ce que recommande la CNIL pour la localisation.
Les autorisations après une mise à jour
Une application peut demander de nouvelles autorisations lors d’une mise à jour, ou changer ce qu’elle fait de celles qu’elle a déjà.
Pourquoi c’est important pour vous : une application installée il y a trois ans n’est peut-être plus celle que vous avez installée. C’est pourquoi Cybermalveillance.gouv.fr demande de revérifier les autorisations après les mises à jour.
Le retrait automatique
Retirer les autorisations aux applications que vous n’ouvrez plus depuis des mois. Sur Android, l’option s’appelle « Suspendre l’activité dans l’appli si vous ne l’utilisez pas ». Sur iPhone, c’est plutôt le rapport de confidentialité des apps qui aide : il montre à quelle fréquence chaque application a accédé à la localisation, à la caméra ou au micro.
Pourquoi c’est important pour vous : une fois activé, le retrait automatique règle l’accumulation sans que vous ayez à y penser.
C. Un exemple concret : revoir par autorisation
La plupart des gens revoient leurs autorisations application par application, ce qui est long et révèle peu de choses. Revoir par autorisation prend le même temps, et en révèle davantage.
Quelles applications ont accès à votre localisation ?
- Cartes et météo : normal.
- Une application de shopping : plausible, mais sans doute pas en permanence.
- Un jeu installé pour un voyage il y a deux ans : non.
Quelles applications peuvent utiliser le micro ?
- Messagerie et appels : normal.
- Un éditeur de photos : cela mérite une question.
- Tout ce que vous ne savez pas expliquer : retirez l’autorisation, et voyez si quelque chose cesse de fonctionner.
Rien de tout cela ne suppose une mauvaise intention. Cela montre simplement des autorisations accordées pour une raison qui n’existe plus.
Retirer une autorisation est réversible : si l’application en a vraiment besoin, elle la redemandera la prochaine fois que vous utiliserez la fonction concernée.
D. Essayez : la révision par autorisation
Quinze minutes, et c’est l’exercice le plus révélateur de cette partie du cours.
Étape 1 — Ouvrez le gestionnaire d’autorisations
- Android : Paramètres, Sécurité et confidentialité, Confidentialité, puis « Gestionnaire d’autorisations ».
- iPhone : Réglages, puis la rubrique de confidentialité et de sécurité, où chaque type d’accès (localisation, caméra, micro, photos, contacts) a sa propre liste d’applications.
Étape 2 — Passez en revue les autorisations sensibles
- Localisation, micro, caméra, contacts, fichiers.
- Pour chacune, lisez la liste des applications, et non l’inverse.
Étape 3 — Appliquez le test de cohérence
- Cette autorisation correspond-elle à ce à quoi sert l’application ?
- Sinon, retirez-la. En cas de doute, choisissez « Autoriser seulement si l’appli est en cours d’utilisation » ou « Toujours demander ».
Étape 4 — Activez le retrait automatique
- Android : « Suspendre l’activité dans l’appli si vous ne l’utilisez pas », qui retire les autorisations des applications inutilisées.
- iPhone : le rapport de confidentialité des apps, dans la même rubrique, pour voir ce qui a été consulté ces derniers jours.
- Sur iPhone, profitez-en aussi pour regarder le réglage qui permet de refuser que les applications vous demandent de vous suivre d’une application à l’autre.
L’étape 2 est le changement de méthode qui compte. Lire par autorisation plutôt que par application, c’est ce qui fait apparaître les incohérences.
E. Vidéos, articles et autres ressources
Sources françaises d’abord ; une référence internationale, en version française, pour le cadre plus large.
Sources françaises
CNIL — Applications mobiles : votre vie privée devra être mieux protégée
La définition des permissions pour le grand public, et huit conseils, également disponibles en dépliant à imprimer : autorisations excessives, micro et caméra à vérifier régulièrement, applications inutilisées à désinstaller.
https://www.cnil.fr/fr/applications-mobiles-votre-vie-privee-devra-etre-mieux-protegee
https://www.cnil.fr/sites/cnil/files/2024-09/flyer_8conseils_appmobiles.pdf
CNIL — Géolocalisation et applications mobiles : comment protéger vos données ? (juillet 2026)
La localisation en particulier : privilégier l’autorisation limitée à l’utilisation de l’application, et vérifier régulièrement les permissions accordées.
https://www.cnil.fr/fr/geolocalisation-applications-mobiles-proteger-vos-donnees
CNIL — Permissions dans les applications mobiles : les recommandations de la CNIL
L’exemple de la lampe torche qui demande les contacts, et les autorisations « en cours d’utilisation ». La page s’adresse surtout aux éditeurs.
https://www.cnil.fr/fr/permissions-applications-mobiles-recommandations-de-la-cnil-pour-respecter-la-vie-privee
CNIL — Applications mobiles : la CNIL publie ses recommandations
Les recommandations de 2024 adressées aux éditeurs, aux systèmes d’exploitation et aux magasins, et les chiffres d’usage relayés par la CNIL : 30 applications téléchargées, 3 h 30 par jour.
https://www.cnil.fr/fr/applications-mobiles-la-cnil-publie-ses-recommandations-pour-mieux-proteger-la-vie-privee
Cybermalveillance.gouv.fr — Protéger ses appareils mobiles
Contrôler les autorisations de vos applications, à l’installation et après chaque mise à jour.
https://www.cybermalveillance.gouv.fr/tous-nos-contenus/bonnes-pratiques/appareils-mobiles
Google — Modifier les autorisations des applications sur votre téléphone Android
Le gestionnaire d’autorisations pas à pas, les trois niveaux d’accès, et la suspension automatique des applications inutilisées.
https://support.google.com/android/answer/9431959?hl=fr
Références internationales conservées
Electronic Frontier Foundation — Autodéfense contre la surveillance (version française)
Le cadre plus large sur ce que les applications peuvent collecter, avec des guides sur les paramètres de confidentialité et de sécurité de l’iPhone et d’Android.
https://ssd.eff.org/fr
Liens vérifiés le 26 septembre 2026. Apple documente ses réglages dans ses propres pages d’aide ; la page française sur l’accès aux fonctions de l’iPhone n’a pas pu être vérifiée, d’où son absence ici.
F. Le Framework Cyber Welfare : Compétences, Conscience du risque, Comportements sûrs
Cette leçon relève du pilier Compétences, au niveau FL2 — Initié, et clôt cette partie du cours.
Compétences
- Utiliser le gestionnaire d’autorisations, et revoir par autorisation plutôt que par application.
- Régler une autorisation pour qu’elle ne vaille que pendant l’utilisation, ou pour qu’elle soit redemandée à chaque fois.
- Activer le retrait automatique sur Android, et lire le rapport de confidentialité des apps sur iPhone.
Pour les professionnels et les organisations
- Revoir les autorisations des applications qui ont accès aux comptes de l’organisation.
Conscience du risque
- Comprendre que les autorisations s’accordent dans la précipitation et se revoient rarement.
- Reconnaître qu’après une mise à jour, une application peut faire autre chose des autorisations qu’elle a déjà.
- Savoir, avec la CNIL, qu’une application peut demander trop sans être malveillante pour autant.
Pour les futurs formateurs et ambassadeurs
- Faire la révision par autorisation en direct : presque tout le monde trouve au moins une incohérence.
Comportements sûrs
- Appliquer le test de cohérence quand une application demande une autorisation.
- Préférer l’accès pendant l’utilisation seulement à l’accès permanent.
- Revoir ses autorisations une ou deux fois par an, et après une mise à jour importante.
Pour les organisations
- Définir des règles d’autorisations sur les appareils gérés par l’organisation, plutôt que de s’en remettre au jugement de chacun.
G. Questions à emporter
- Quelles applications ont accès à votre localisation en ce moment, et en ont-elles toutes besoin ?
- Lesquelles peuvent utiliser votre micro ?
- Avez-vous déjà retiré une autorisation, pour constater que rien n’avait cessé de fonctionner ?
- Le retrait automatique des autorisations est-il activé sur votre téléphone ?
H. Ce que vous pouvez faire maintenant
Les recommandations (R) et les mesures de sécurité (MS) de la base Cyber Welfare qui s’appliquent ici.
Les autorisations
- R13 — Contrôler les autorisations des applications : vérifiez-les et retirez ce qui n’est pas nécessaire. C’est la recommandation que cette fiche développe.
- R12 — Désactiver le Bluetooth et la localisation quand vous n’en avez pas besoin.
- R32 — Désactiver la géolocalisation des photos : l’une des autorisations les plus accordées et les moins remarquées.
Engagement minimum : ouvrez aujourd’hui une seule autorisation — la localisation — et lisez la liste des applications qui l’ont.
Autour d’elles
- R6 — Garder ses logiciels à jour, et revoir les autorisations après une mise à jour importante.
- R22 — Supprimer les applications inutilisées : une application supprimée est la seule qui n’a plus aucune autorisation. La CNIL le dit aussi : « Désinstallez celles que vous n’utilisez plus. Cela réduit les risques de collecte de données inutiles et améliore la sécurité de votre smartphone. »
- R26 — Télécharger depuis les boutiques officielles, où les autorisations sont indiquées avant l’installation.
En résumé
- Le test de cohérence est la règle à retenir : cette autorisation correspond-elle à ce à quoi sert l’application ?
- Une application peut demander bien plus que ce dont elle a besoin sans être un logiciel malveillant : c’est l’exemple de la lampe torche de la CNIL.
- Revoyez par autorisation, pas par application : c’est ainsi que les incohérences apparaissent.
- L’accès limité à l’utilisation est le bon choix pour tout ce qui est sensible, et la CNIL le recommande pour la localisation.
- Retirer est réversible : l’application redemandera si elle en a vraiment besoin.
Autres ressources de ce cours
Avant d’installer, et le tri après :
- Savoir si une application est fiable avant de l’installer
- Passer en revue ses applications : le grand tri qui compte
- Publicités intempestives sur le téléphone : lire le signal
Découvrez d’autres fiches complémentaires des cours du programme Protégez votre Vie Privée Numérique.
Si vous souhaitez suivre le parcours complet, le Programme Cyber Welfare est gratuit et ouvert à tous.

Laisser un commentaire