


Fiche complémentaire de la leçon « Vérifier la fiche d’une application avant de l’installer » — cours Sécurité en ligne
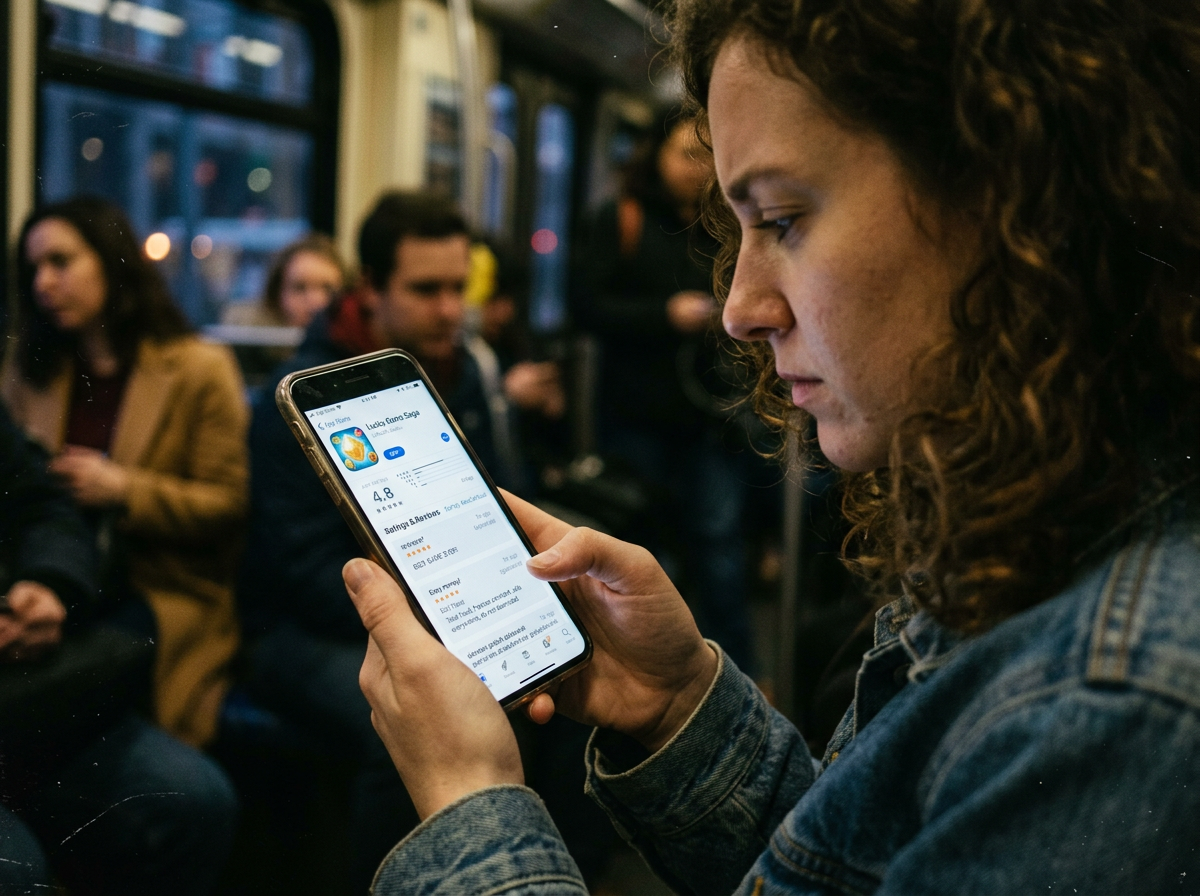
Presque tous les problèmes de cette partie du cours s’évitent au même moment : les quelques secondes qui précèdent le geste d’installer. Savoir si une application est fiable, c’est apprendre à lire sa page dans le magasin d’applications, et faire de ce geste réflexe une vraie décision.
C’est aussi le point sur lequel les sources publiques françaises sont les plus nettes. La CNIL le résume en une ligne : « N’installez que des applications d’éditeurs de confiance, dans les magasins officiels, en regardant les avis ». Et Cybermalveillance.gouv.fr, le dispositif national d’assistance aux victimes de cybermalveillance, précise : « Consultez le nombre de téléchargements et les avis des autres utilisateurs avant d’installer une nouvelle application. »
L’idée clé : prenez une seule habitude — trente secondes pour regarder quatre choses — et elle couvre l’essentiel de ce que décrivent les autres fiches de cette partie du cours.
A. Pourquoi c’est important
Les fiches voisines décrivent différentes choses qui tournent mal avec les applications : imitations, abonnements cachés, fausses alertes, avis manipulés. Les mécanismes diffèrent, mais elles ont un point commun : toutes s’évitent au même moment.
Ce moment, c’est la page du magasin, et elle contient plus d’informations qu’on n’en utilise. Non que les vérifications soient difficiles, mais le bouton Installer est plus visible que chacune d’elles.
Pourquoi la page du magasin vaut plus qu’il n’y paraît
Cybermalveillance.gouv.fr explique pourquoi rester dans les magasins officiels : « Seuls les sites ou magasins officiels vous permettent de vous assurer au mieux que les applications que vous installez ne sont pas piégées. » Sur Android, par exemple, Google Play Protect « effectue un contrôle de sécurité sur les applications du Google Play Store avant leur téléchargement ». La page du magasin est l’endroit où ce contrôle, et l’avis des autres utilisateurs, deviennent visibles : c’est donc là qu’il faut lire.
Une partie de cette page relève d’ailleurs de la loi. Le Code de la consommation interdit d’affirmer que des avis viennent de personnes qui ont réellement utilisé ou acheté le produit sans avoir pris les mesures nécessaires pour le vérifier, et interdit de diffuser de faux avis (article L121-4, qui transpose la directive européenne dite « Omnibus »). Le ministère de l’Économie rappelle aussi que les plateformes doivent indiquer « les caractéristiques principales du contrôle des avis ». Il suffit ici de savoir que ce champ n’est pas décoratif.
Enfin, parmi ses dix mesures essentielles, Cybermalveillance.gouv.fr en consacre une aux applications : « N’installez des applications que depuis les sites ou magasins officiels des éditeurs (exemple : Apple App Store, Google Play Store) pour limiter les risques d’installation d’une application piégée pour pirater vos équipements. » Une application qu’on vous pousse à installer par un lien reçu, en dehors du magasin officiel, échappe par définition à la vérification décrite ici.
B. Notions clés
Quatre vérifications, puis deux choses qui les facilitent.
Le nom de l’éditeur
Celui qui publie l’application, indiqué sous son nom sur la page du magasin. La CNIL parle d’« éditeur », Apple de « développeur » : c’est la même chose.
Pourquoi c’est important pour vous : c’est le champ le plus utile de tous. Une application connue publiée par un éditeur dont vous n’avez jamais entendu parler n’est très probablement pas cette application.
Le site officiel
Arriver sur la page du magasin par un lien du site de l’entreprise elle-même, plutôt qu’en cherchant dans le magasin.
Pourquoi c’est important pour vous : cela lève toute ambiguïté. Si vous connaissez l’entreprise, aller sur son site et suivre son lien a très peu de chances de vous mener à une imitation.
La page elle-même
Description, captures d’écran, date de la dernière mise à jour, nombre de téléchargements. Et une rubrique sur les données collectées : « Sécurité des données » sur Google Play, la section consacrée à la confidentialité sur l’App Store. Dans les deux cas, Apple et Google le précisent, ces informations sont déclarées par le développeur lui-même.
Pourquoi c’est important pour vous : un français maladroit dans l’application d’une grande entreprise, des captures qui ne correspondent pas aux fonctions décrites, une dernière mise à jour vieille de trois ans, ou une déclaration de données disproportionnée : autant de signaux à noter. Et comme ces déclarations viennent de l’éditeur, elles disent ce qu’il affirme, pas ce qui a été contrôlé.
Les avis, lus plutôt que comptés
La note dit très peu de chose. Les avis récents en disent davantage.
Pourquoi c’est important pour vous : la fiche « Faux avis sur les applications : pourquoi les étoiles disent peu » explique pourquoi la note est peu fiable. Lire cinq avis récents à une étoile est en général plus rapide, et bien plus instructif, que regarder la moyenne.
Les autorisations demandées
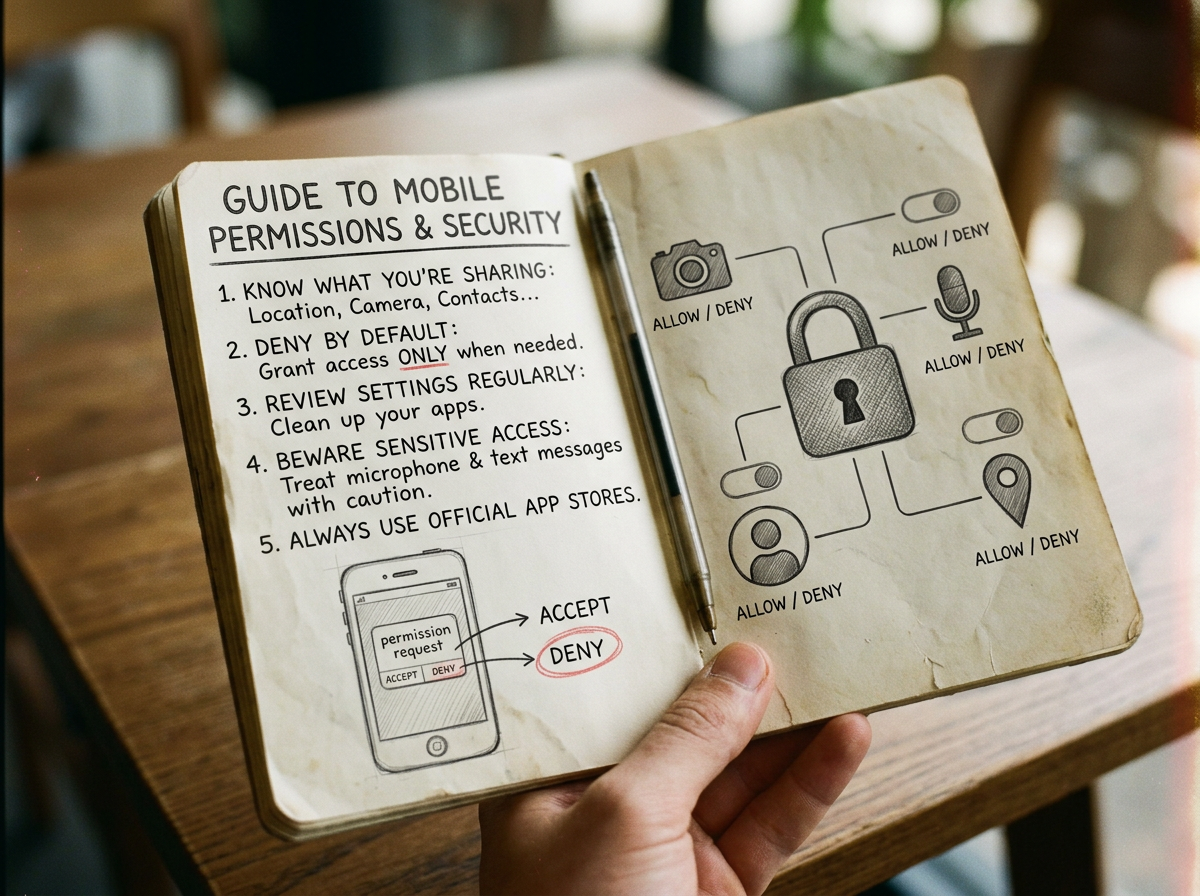
Ce que l’application demande d’utiliser sur votre téléphone (localisation, contacts, micro…), visible sur la page du magasin avant l’installation sur la plupart des plateformes.
Pourquoi c’est important pour vous : une calculatrice qui demande vos contacts, c’est une décision que vous pouvez prendre avant que l’application soit sur votre téléphone. La CNIL prend un exemple voisin, celui d’une application de lampe torche qui demande l’accès aux contacts, et conseille : « méfiez-vous des applications qui demandent des permissions excessives ».
Votre point de départ
Êtes-vous allé chercher cette application, ou quelque chose vous l’a-t-il suggérée ?
Pourquoi c’est important pour vous : c’est la même question que dans la fiche « Télécharger en toute sécurité : décider avant d’installer », et elle fait ici le même travail.
C. Un exemple concret : deux pages
Vous cherchez dans le magasin une application connue : celle de votre banque, ou d’un service que vous utilisez. Deux résultats se ressemblent.
La vraie
- Le nom de l’éditeur correspond à celui de l’entreprise.
- Des millions de téléchargements, une mise à jour ces dernières semaines.
- Les captures d’écran correspondent à ce que fait l’application.
- Les avis s’étalent sur plusieurs années.
L’imitation
- Le nom de l’éditeur est une variante, ou le nom d’un particulier.
- Quelques milliers de téléchargements, et des avis qui datent tous du dernier mois.
- Des captures d’écran reprises de la vraie application.
- Elle demande des autorisations que la vraie ne demande pas.
La seconde n’est pas difficile à repérer, à condition de regarder. La difficulté, c’est que rien ne vous y invite, et que les deux sont à un geste de l’installation.
La version la plus fiable de cette vérification se passe même de la comparaison : allez sur le site de l’entreprise et suivez son lien vers le magasin.
D. Essayez : la vérification en trente secondes
Trente secondes par application. Entraînez-vous une fois sur une application que vous avez déjà, pour que le geste soit familier le jour où il comptera.
Étape 1 — Ouvrez la page d’une application que vous utilisez
- Lisez le nom de l’éditeur. Correspond-il à l’entreprise que vous attendiez ?
- Regardez la date de la dernière mise à jour.
Étape 2 — Retrouvez la même application depuis le site de l’entreprise
- Allez sur son site et cherchez le lien vers l’application.
- Vérifiez qu’il mène bien à la page que vous regardiez.
Étape 3 — Lisez cinq avis récents
- Pas la note : les avis, triés du plus récent au plus ancien.
- Les plaintes sur des prélèvements, sur un changement de l’application ou sur le service client sont les plus utiles.
Étape 4 — Regardez les autorisations avant d’installer
- Demandez-vous si chacune correspond à ce à quoi sert l’application.
- Profitez-en pour lire la rubrique sur les données : « Sécurité des données » sur Google Play, la section consacrée à la confidentialité sur l’App Store. Elle indique quelles catégories de données l’application déclare collecter.
- La fiche « Autorisations des applications : décider à quoi chacune accède » explique quoi faire une fois l’application installée.
L’étape 2 est celle qui mérite de devenir une habitude. Elle prend plus de temps qu’une recherche dans le magasin, et elle supprime toute une catégorie d’erreurs.
E. Vidéos, articles et autres ressources
Sources françaises d’abord ; une référence internationale là où le matériel français ne couvre pas le point.
Sources françaises
Cybermalveillance.gouv.fr — Protéger ses appareils mobiles
La page de référence : n’installer que depuis les magasins officiels, consulter le nombre de téléchargements et les avis, vérifier les autorisations à l’installation et après les mises à jour.
https://www.cybermalveillance.gouv.fr/tous-nos-contenus/bonnes-pratiques/appareils-mobiles
Cybermalveillance.gouv.fr — Les 10 mesures essentielles pour assurer votre cybersécurité
Les dix réflexes de base, dont celui de ne télécharger ses applications que sur les sites et magasins officiels.
https://www.cybermalveillance.gouv.fr/tous-nos-contenus/bonnes-pratiques/10-mesures-essentielles-assurer-securite-numerique
CNIL — Applications mobiles : votre vie privée devra être mieux protégée
Huit conseils pour le grand public, dont le choix d’éditeurs de confiance, les magasins officiels et les avis ; les mêmes conseils existent en dépliant à imprimer.
https://www.cnil.fr/fr/applications-mobiles-votre-vie-privee-devra-etre-mieux-protegee
https://www.cnil.fr/sites/cnil/files/2024-09/flyer_8conseils_appmobiles.pdf
CNIL — Permissions dans les applications mobiles : les recommandations de la CNIL
L’exemple de la lampe torche qui demande les contacts. La page s’adresse surtout aux éditeurs, mais l’exemple parle à tout le monde.
https://www.cnil.fr/fr/permissions-applications-mobiles-recommandations-de-la-cnil-pour-respecter-la-vie-privee
economie.gouv.fr — Peut-on faire confiance aux avis en ligne ?
Pourquoi le champ des avis n’est pas décoratif : faux avis interdits, avis négatifs supprimés, et obligation d’expliquer comment les avis sont contrôlés.
https://www.economie.gouv.fr/particuliers/mes-droits-conso/bien-consommer/peut-faire-confiance-aux-avis-en-ligne
Apple — La section confidentialité des pages de l’App Store
Ce que signifient les informations sur les données, et la précision importante : c’est le développeur qui les fournit.
https://support.apple.com/fr-fr/102399
Google Play — La section « Sécurité des données »
L’équivalent chez Google, également déclaré par le développeur.
https://support.google.com/googleplay/answer/11416267?hl=fr
Google — Google Play Protect
Le contrôle que Google effectue sur les applications du Play Store avant leur téléchargement, et sur celles qui viennent d’autres sources.
https://support.google.com/android/answer/2812853?hl=fr
Références internationales conservées
FTC (États-Unis) — How to protect your phone from hackers (en anglais)
La liste complète des vérifications de cette fiche — éditeur, dernière mise à jour, téléchargements, cohérence entre captures et description — n’existe qu’en anglais : les sources françaises en couvrent une partie, les magasins officiels, les avis et les autorisations.
https://consumer.ftc.gov/articles/how-protect-your-phone-hackers
Liens vérifiés le 26 septembre 2026.
F. Le Framework Cyber Welfare : Compétences, Conscience du risque, Comportements sûrs
Cette leçon relève du pilier Compétences, au niveau FL2 — Initié, et sert de base aux autres fiches de cette partie du cours.
Compétences
- Lire une page du magasin d’un œil critique : éditeur, dates, captures d’écran, avis.
- Arriver à une application par le site de l’entreprise elle-même.
- Juger les autorisations demandées avant l’installation.
Pour les professionnels et les organisations
- Fournir une liste d’applications approuvées, pour que le jugement soit porté une fois plutôt que par chacun.
Conscience du risque
- Comprendre que la page du magasin contient plus d’informations qu’on n’en utilise.
- Reconnaître que le nombre de téléchargements et la note sont les champs les moins fiables.
- Savoir que les informations sur les données sont déclarées par l’éditeur lui-même, et qu’en dehors des magasins officiels ce contrôle n’existe pas.
Pour les futurs formateurs et ambassadeurs
- Faire la démonstration avec une vraie recherche. Les imitations apparaissent souvent dès le premier écran.
Comportements sûrs
- Vérifier le nom de l’éditeur à chaque fois.
- Installer depuis le lien de l’entreprise quand il existe.
- Lire les avis récents plutôt que la moyenne.
Pour les organisations
- Restreindre les sources d’installation sur les appareils gérés par l’organisation.
G. Questions à emporter
- Pour la dernière application que vous avez installée, avez-vous regardé qui la publiait ?
- Arrivez-vous aux applications en cherchant dans le magasin, ou depuis le site de l’entreprise ?
- Avez-vous déjà lu les avis récents d’une application plutôt que sa note ?
- Reconnaîtriez-vous une imitation d’une application que vous utilisez tous les jours ?
H. Ce que vous pouvez faire maintenant
Les recommandations (R) et les mesures de sécurité (MS) de la base Cyber Welfare qui s’appliquent avant l’installation.
Avant d’installer
- R25 — Vérifier l’authenticité d’une application avant de l’installer. C’est la recommandation que toute cette fiche développe.
- R26 — Télécharger depuis les boutiques officielles, et seulement ce que vous êtes allé chercher, pas ce qu’on vous a suggéré.
- R9 — Se connecter uniquement en HTTPS : arrivez sur le site de l’entreprise par une adresse que vous connaissez, en HTTPS, puis suivez son lien.
- R13 — Contrôler les autorisations des applications : regardez celles qui sont demandées avant de les accorder.
Après
- R6 — Garder ses logiciels à jour : les magasins officiels peuvent mettre les applications à jour automatiquement ; vérifiez que l’option est activée.
- MS2 — Si une application vous demande vos identifiants et que votre gestionnaire de mots de passe ne la reconnaît pas, arrêtez-vous.
Engagement minimum : pour vos deux applications les plus sensibles — la banque et la messagerie —, vérifiez aujourd’hui que vous y êtes arrivé par le lien de l’entreprise elle-même.
En résumé
- Le nom de l’éditeur est le champ le plus utile de la page.
- Suivre le lien du site de l’entreprise lève toute ambiguïté.
- Lisez les avis récents ; ignorez la moyenne. La CNIL et Cybermalveillance.gouv.fr demandent tous deux de regarder les avis avant d’installer.
- Regardez les autorisations avant d’installer, pas après, et lisez la rubrique sur les données, en sachant que c’est l’éditeur qui la remplit.
- Les magasins officiels contrôlent les applications avant leur téléchargement, sans garantie absolue : c’est la raison simple d’y rester, et de lire quand même la page.
Autres ressources de ce cours
Ce que cette vérification permet d’éviter :
- Faux antivirus sur téléphone : repérer les imitations
- Faux avis sur les applications : pourquoi les étoiles disent peu
- Télécharger en toute sécurité : décider avant d’installer
Découvrez d’autres fiches complémentaires des cours du programme Protégez votre Vie Privée Numérique.
Si vous souhaitez suivre le parcours complet, le Programme Cyber Welfare est gratuit et ouvert à tous.

Laisser un commentaire