


Ergänzende Ressource zur Lektion „Phishing: Seiten erkennen, die überzeugen sollen“ – Kurs Online-Sicherheit
Der Rat, auf Rechtschreibfehler zu achten, hilft schon länger nicht mehr zuverlässig. Phishing erkennen heißt heute weniger, die Fälschung zu entdecken, als Gewohnheiten zu haben, die sie harmlos machen – auch dann, wenn Sie sie nicht entdecken.
Wie verbreitet das Problem in Deutschland ist, zeigen zwei Zahlen. Allein im Jahr 2025 gingen beim Phishing-Radar der Verbraucherzentrale NRW „mehr als 382.000 E-Mails mit mutmaßlich kriminellem Hintergrund“ ein. Und im Cybersicherheitsmonitor 2026 von BSI und Polizeilicher Kriminalprävention (ProPK), einer jährlichen Befragung von über 3.000 Menschen ab 16 Jahren, nennen die Betroffenen von Cyberkriminalität neben Betrug beim Onlineshopping (22 %) auch Betrug beim Online-Banking (13 %), Fremdzugriffe auf Online-Konten (14 %) und Phishing (12 %). Ein Drittel der Betroffenen hatte einen finanziellen Schaden.
Der Kerngedanke: Setzen Sie auf eine Gewohnheit statt auf Wachsamkeit. Öffnen Sie Finanzdienste und wichtige Konten über ein Lesezeichen oder die offizielle App, nie über einen Link, den Sie erhalten haben. Dann kann Sie auch eine überzeugende Nachricht nirgendwohin führen.
A. Warum das wichtig ist
Phishing ist eine Nachricht, die Sie dazu bringen soll, etwas herauszugeben: Zugangsdaten, einen Einmalcode, Zahlungsdaten. Sie kommt per E-Mail, SMS, Messenger oder Anruf. Das BSI beschreibt den Kern so: „Sowohl die Phishing-E-Mail selbst als auch die Website, auf die ein Link im E-Mail-Text verweist, sind dabei zumeist sorgfältig nachgeahmt.“
Die Ratschläge, die die meisten Menschen im Kopf haben – auf schlechtes Deutsch achten, auf merkwürdige Logos, auf eine unpersönliche Anrede –, stammen aus einer Zeit, in der das häufig war. Sie stehen bis heute in vielen Checklisten, auch auf offiziellen Seiten. Heute ist eine überzeugende Phishing-Seite eine Kopie der echten, und die Nachricht, die dorthin führt, liest sich einwandfrei.
Was die offiziellen Checklisten noch sagen – und was sie nicht mehr leisten
Das BSI listet auf seiner Seite „Phishing – Bankbetrug im Posteingang“ typische Merkmale auf, darunter: „Die E-Mail weist ungewöhnliche Rechtschreibfehler, verdrehte Formulierungen oder umständlich aufgelöste Umlaute auf“ und „Die Anrede in der E-Mail ist unpersönlich“. Diese Merkmale sind nicht falsch. Wer sie findet, hat eine Fälschung vor sich. Umgekehrt gilt das aber nicht: Eine fehlerfreie, persönliche Nachricht beweist nichts. Nachrichten, die mit Ihrem richtigen Namen und in gutem Deutsch kommen, sind genau die, die durch die Filter gekommen sind.
Zwei Merkmale aus denselben Listen bleiben dagegen verlässlich, weil eine Fälschung sie nicht loswerden kann. Erstens die Bitte um vertrauliche Daten: Das BSI hält fest, dass Banken nie verlangen, Daten wie TAN oder PIN auf diesem Weg einzugeben, und die Polizeiliche Kriminalprävention schreibt: „Kreditinstitute fordern grundsätzlich keine vertraulichen Daten per E-Mail oder per Telefon oder per Post“. Zweitens der Druck: Fristen, Drohungen, eine angebliche Sperre. Auch die Verbraucherzentrale nennt künstlichen Handlungsdruck durch Fristen als typisches Warnsignal.
Ein Hinweis zum Schloss-Symbol
Die Polizeiliche Kriminalprävention rät, in der Adresszeile auf „https://“ und das Schloss-Symbol zu achten. Das ist sinnvoll, beantwortet aber eine andere Frage: Das Schloss zeigt, dass die Verbindung verschlüsselt ist, nicht, wer am anderen Ende sitzt. Das BSI schreibt selbst, das Schloss-Symbol sei „kein Schutz mehr gegen Phishing“, weil viele Phishing-Seiten inzwischen ein gültiges Zertifikat haben. Das bessere Kriterium formuliert die Polizei im selben Text: „Überprüfen Sie die Adressleiste in Ihrem Browser. Bei geringsten Abweichungen sollten Sie stutzig werden“.
Wenn das Geld schon weg ist: was in Deutschland gilt
Eine deutsche Besonderheit, die Sie kennen sollten, bevor Sie sie brauchen. Dieser Abschnitt ist eine allgemeine Information und ersetzt keine Rechtsberatung.
- Handeln Sie sofort. Die BaFin rät: „Sperren Sie bei Verdacht auf einen Betrug sofort Ihre Zahlungskarten oder Ihren Online-Banking-Zugang – entweder über Ihre Bank oder den Sperrnotruf 116 116.“ Und: „Haben Sie sensible Karten- oder Banking-Daten preisgegeben, informieren Sie sofort Ihre Bank.“
- Für Zahlungen, die Sie nicht selbst veranlasst haben, gilt § 675u BGB. Die Verbraucherzentrale fasst zusammen: Die Bank „muss den Zahlungsbetrag grundsätzlich unverzüglich erstatten“.
- Die Bank kann die Erstattung verweigern, wenn Sie grob fahrlässig gehandelt haben. Die BaFin formuliert es streng: „Bei grober Fahrlässigkeit oder Vorsatz haften Sie selbst.“ Die Verbraucherzentrale ergänzt, dass die Bank die grobe Fahrlässigkeit nachweisen muss – dass Ihre Zugangsdaten verwendet wurden, genügt dafür allein nicht.
- Melden Sie Ihre Ansprüche schriftlich an. Die Verbraucherzentrale rät: „Melden Sie Ihre Ansprüche schriftlich oder per E-Mail an, damit Sie einen Beweis für Ihre Beschwerde haben.“ Kommt es zum Streit, nennt Ihnen das Impressum Ihrer Bank die zuständige Schlichtungsstelle.
- Erstatten Sie Anzeige. Laut Verbraucherzentrale geht das „am schnellsten“ online, über die Onlinewache der Polizei Ihres Bundeslandes.
Diese Regeln garantieren keine Erstattung in jedem Fall. Aber sie zeigen, warum sich schnelles Handeln lohnt und warum Sie sich nicht schämen müssen: Ein gut gemachter Betrug ist nicht automatisch grob fahrlässig.
B. Die wichtigsten Begriffe
Sieben Begriffe, darunter der eine, der erklärt, warum ein zweiter Faktor nicht immer genügt.
Phishing
Eine Nachricht, die einen seriösen Absender nachahmt, um an Zugangsdaten, Codes oder Geld zu kommen. Das BSI erklärt das Wort als „Kunstwort, das sich aus ‚Passwort‘ und ‚Fishing‘ zusammensetzt“. Längst geht es nicht mehr nur um E-Mails: Das BSI nennt auch SMS (Smishing), QR-Codes (Quishing) und Anrufe (Vishing). Ein Beispiel für eine gefälschte SMS, das die Verbraucherzentrale dokumentiert: „Ihre Registrierung für die pushTAN läuft in 12 Stunden ab. Hier erneuern“.
Warum das für Sie wichtig ist: Die Menge ist riesig und wahllos gestreut. Das meiste davon fangen Filter ab. Was bei Ihnen ankommt, ist per Definition das, was an den Filtern vorbeigekommen ist.
Die geklonte Seite
Eine Kopie einer echten Anmeldeseite, oft pixelgenau, weil sie direkt vom Original übernommen wurde.
Warum das für Sie wichtig ist: Gegen eine Kopie des Originals hilft der Blick auf das Aussehen nicht. Das Einzige, was sich unterscheidet, ist die Adresse. Das BSI nennt als Merkmal: „Die Webadresse der aufgerufenen Seite hat Rechtschreibfehler oder unübliche Ergänzungen“.
Ähnlich aussehende Adressen
Adressen, die sich um ein Zeichen, einen Bindestrich oder einen Buchstaben aus einem anderen Alphabet unterscheiden, der auf dem Bildschirm genauso aussieht.
Warum das für Sie wichtig ist: Manche dieser Adressen sind mit bloßem Auge tatsächlich nicht zu unterscheiden. Deshalb ist der Blick in die Adresszeile eine schwache Prüfung und das automatische Ausfüllen eine starke.
Phishing in Echtzeit
Die gefälschte Seite reicht Ihre Zugangsdaten schon während der Eingabe an die echte Seite weiter, fragt dann nach dem Einmalcode und leitet auch ihn weiter, solange er noch gültig ist.
Warum das für Sie wichtig ist: Das ist der wichtigste Begriff dieser Ressource, und er wird selten erklärt. Er bedeutet: Auch ein Code aus einer App kann abgefangen werden. Das BSI sagt es in seiner Bewertung der Verfahren ausdrücklich: „Vor Phishing-Angriffen, die in Echtzeit stattfinden, schützen E-Mail- und SMS-TAN-Verfahren sowie TOTP nicht“ – TOTP sind die Codes aus Authenticator-Apps. Widerstand leisten nur ein Hardware-Sicherheitsschlüssel oder ein Passkey (Zugangsschlüssel), ein Anmeldeschlüssel auf Ihrem Gerät, der das Passwort ersetzt. Beide antworten nicht auf eine falsche Adresse. Das BSI schreibt: „Passkeys sind immun gegen die breite Masse bekannter Phishing-Angriffe.“
Gezieltes Phishing (Spear-Phishing)
Eine Nachricht, die für Sie persönlich geschrieben ist – mit Angaben aus Ihren Profilen in sozialen Netzwerken, von Ihrem Arbeitgeber oder aus einem echten Gespräch, an dem Sie beteiligt sind. Das BSI beschreibt solche Nachrichten als „mit oft hohem Aufwand und viel Akribie auf einen ganz konkreten Empfänger zugeschnitten“. Es ist eine Form von Social Engineering (soziale Manipulation).
Warum das für Sie wichtig ist: Seltener, aber viel überzeugender. Die Abwehr ist hier nicht das Erkennen, sondern ein fester Ablauf: Eine ungewöhnliche Bitte prüfen Sie über einen Weg, den Sie selbst gewählt haben. Das BSI rät: „Wenn Sie sich nicht sicher sind, ob eine E-Mail vielleicht berechtigter Weise nach vertraulichen Daten fragt, fragen Sie am besten telefonisch bei dem genannten Anbieter nach.“ Gemeint ist die Nummer, die Sie schon kennen, nicht die aus der Nachricht.
Lesezeichen und offizielle Apps
Einen Dienst über eine Adresse öffnen, die Sie selbst gespeichert haben, oder über seine App – statt über einen Link.
Warum das für Sie wichtig ist: Das ist die wirksamste Gewohnheit in diesem Thema, und sie kostet nichts. Sie schaltet die ganze Gruppe von Angriffen aus, die mit einem Link beginnen. Das BSI empfiehlt genau das: „Am besten tragen Sie die Adressen zu häufig besuchten Login-Seiten in die Favoritenliste Ihres Browsers ein.“ Und die Verbraucherzentrale rät bei einer beunruhigenden SMS: „Sind Sie von der Nachricht verunsichert, sehen Sie in Ihrer Banking-App nach oder rufen Sie bei Ihrer Bank an!“
Der Passwort-Manager als Prüfung
Das automatische Ausfüllen bietet sich nur auf der Adresse an, die der Passwort-Manager gespeichert hat. Google schreibt dazu in der deutschen Chrome-Hilfe: „Um Sie vor Phishing-Angriffen zu schützen, ordnet der Passwortmanager Passwörter den Websites zu, für die sie bestimmt sind, nicht denen, die ähnlich aussehen.“
Warum das für Sie wichtig ist: Wenn der Passwort-Manager nichts ausfüllt, ist die Adresse nicht die, die Sie gespeichert haben. Dieses Schweigen als Warnung zu nehmen, ist zuverlässiger, als die Adresse selbst zu lesen.
C. Ein praktisches Beispiel: die Nachricht, an der nichts falsch war
Eine E-Mail Ihrer Bank kommt an. Richtiges Logo, richtiger Ton, keine Rechtschreibfehler, Ihr Name richtig geschrieben. Darin steht, eine Zahlung sei blockiert worden, und Sie sollen Ihre Identität bestätigen. Manchmal ruft kurz darauf auch jemand an, der sich als Mitarbeiter Ihrer Bank ausgibt – die BaFin warnt, dass Betrüger dabei ihre Identität und Rufnummer verschleiern.
- Der Link führt auf eine Seite, die genauso aussieht wie die Anmeldeseite Ihrer Bank.
- Sie geben Ihre Zugangsdaten ein. Die Seite nimmt sie an und fragt nach dem Code aus Ihrer Authenticator-App oder nach einer TAN.
- Sie geben den Code ein. Die Seite bedankt sich und leitet Sie auf die echte Seite Ihrer Bank weiter, wo alles normal aussieht.
In diesen Sekunden wurden Ihre Zugangsdaten und Ihr Code von demjenigen, der die Seite gebaut hat, an die echte Seite weitergereicht. Der zweite Faktor hat genau so funktioniert, wie er soll – und wurde trotzdem durchgereicht.
Was es verhindert hätte
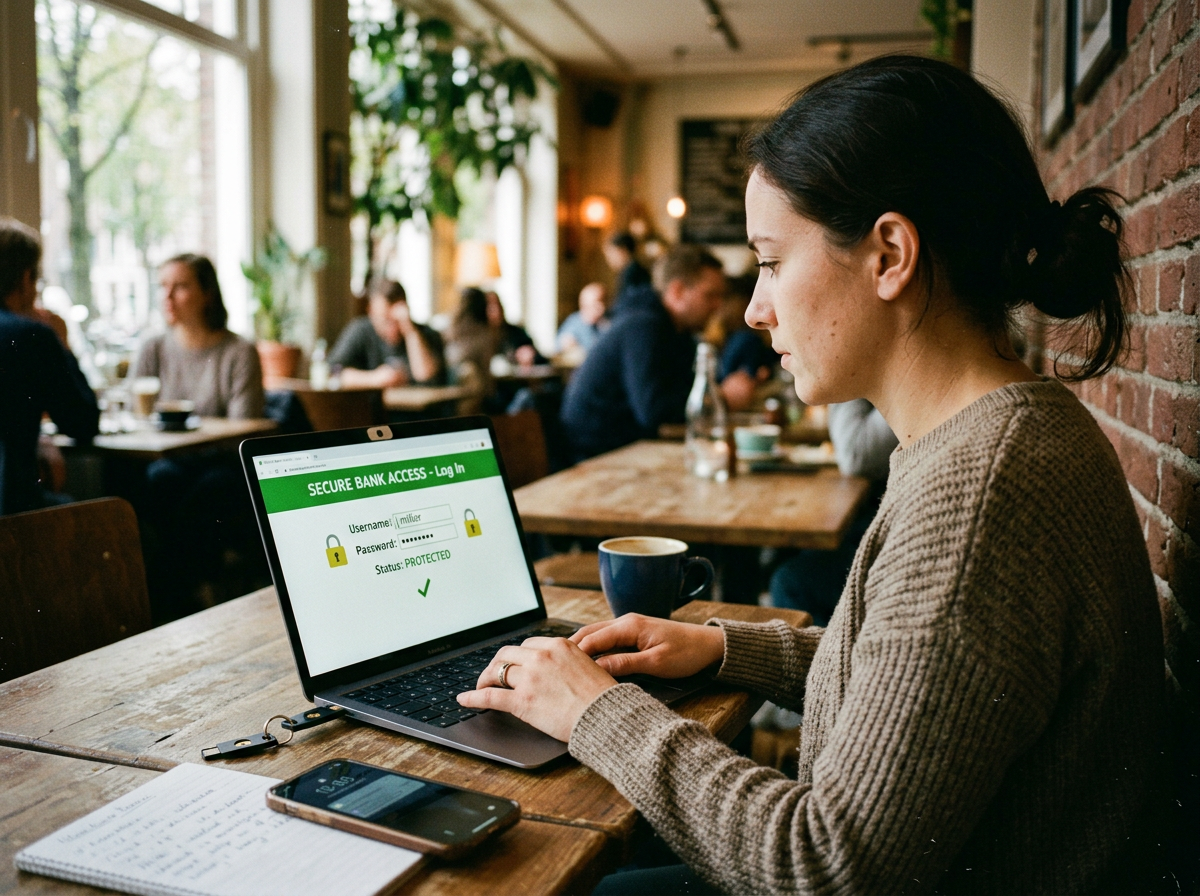
- Nicht über den Link kommen: die Bank über das Lesezeichen oder die App öffnen und das Konto dort prüfen.
- Der Passwort-Manager, der auf der gefälschten Adresse nichts zum Ausfüllen angeboten hätte.
- Ein Hardware-Sicherheitsschlüssel oder ein Passkey, der auf eine Adresse, die er nicht kennt, nicht geantwortet hätte.
- Beim Anruf auflegen und die Bank unter der Nummer zurückrufen, die Sie schon hatten. Die Polizeiliche Kriminalprävention erinnert: Kreditinstitute fragen vertrauliche Daten nicht am Telefon ab.
Keiner dieser vier Punkte setzt voraus, dass Ihnen an der Nachricht etwas auffällt. Die Nachricht war darauf angelegt, auch aufmerksames Lesen zu überstehen.
D. Probieren Sie es aus: die Gewohnheit einrichten
Zwanzig Minuten zum Einrichten, danach funktioniert es ohne weiteres Nachdenken.
Schritt 1 – Lesezeichen für die Dienste, die zählen
- Bank, Zahlungsdienste, Ihr wichtigstes E-Mail-Postfach, das Portal Ihres Arbeitgebers. In Deutschland lohnen sich außerdem ELSTER für die Steuererklärung und das Online-Portal Ihrer Krankenkasse: Das Phishing-Radar der Verbraucherzentrale warnt regelmäßig vor Nachrichten, die sich als Steuerverwaltung oder Krankenkasse ausgeben.
- Tippen Sie jede Adresse einmal selbst ein, prüfen Sie, dass sie stimmt, und speichern Sie sie.
- Ab jetzt öffnen Sie diese Dienste nur noch auf diesem Weg oder über die offizielle App.
Schritt 2 – Die Regel für das automatische Ausfüllen festlegen
- Wenn Ihr Passwort-Manager nichts zum Ausfüllen anbietet: anhalten.
- Umgehen Sie das nicht durch Kopieren und Einfügen. Das Schweigen ist die Information.
Schritt 3 – Den eigenen Prüfweg festlegen
- Bei jeder ungewöhnlichen Bitte – geänderte Bankverbindung, eilige Überweisung, eine Kollegin oder ein Kollege, die oder der etwas außerhalb des üblichen Ablaufs will – prüfen Sie über eine Nummer oder Adresse, die Sie schon vorher hatten.
- Nie über die Kontaktdaten aus der Nachricht selbst. Am Telefon heißt das: auflegen und selbst zurückrufen.
Schritt 4 – Wissen, wo Sie melden
- Phishing-E-Mails leiten Sie an das Phishing-Radar der Verbraucherzentrale NRW weiter: phishing@verbraucherzentrale.nrw. Für gefälschte SMS schicken Sie laut Verbraucherzentrale einen Screenshot an dieselbe Adresse. Das dauert eine Minute und hilft, andere zu warnen.
- Wenn Sie Daten eingegeben haben: sofort Ihre Bank informieren, bei Bedarf Karte oder Online-Banking-Zugang über den Sperrnotruf 116 116 sperren lassen und die Passwörter der betroffenen Konten ändern.
- Wenn Geld abgeflossen ist oder Sie betrogen wurden: Anzeige erstatten, am einfachsten über die Onlinewache der Polizei Ihres Bundeslandes. Die Verbraucherzentrale rät, dabei genau zu beschreiben, was passiert ist, und Screenshots und die betrügerischen Nachrichten hochzuladen.
Schritt 1 ist die ganze Lektion in der Praxis. Alles andere ist eine Absicherung für die Momente, in denen Sie es vergessen.
E. Videos, Artikel und weitere Ressourcen
Zu diesem Thema decken die deutschen Quellen alles ab, was die englische Fassung behandelt: die Merkmale, die Gewohnheit mit den Lesezeichen, das Phishing in Echtzeit, die Passkeys und die Wege zum Melden. Die englischen Referenzen der Originalfassung werden deshalb ersetzt.
Deutsche Quellen
BSI – Wie schützt man sich gegen Phishing?
Die Schutztipps des BSI, darunter der Rat, Anmeldeseiten in die Favoritenliste des Browsers einzutragen und im Zweifel beim Anbieter telefonisch nachzufragen.
https://www.bsi.bund.de/DE/Themen/Verbraucherinnen-und-Verbraucher/Cyber-Sicherheitslage/Methoden-der-Cyber-Kriminalitaet/Spam-Phishing-Co/Passwortdiebstahl-durch-Phishing/Schutz-gegen-Phishing/schutz-gegen-phishing_node.html
BSI – Passwortdiebstahl durch Phishing
Die Einstiegsseite des BSI: was Phishing ist, über welche Kanäle es kommt (E-Mail, SMS, QR-Code, Telefon) und was Spear-Phishing ausmacht.
https://www.bsi.bund.de/DE/Themen/Verbraucherinnen-und-Verbraucher/Cyber-Sicherheitslage/Methoden-der-Cyber-Kriminalitaet/Spam-Phishing-Co/Passwortdiebstahl-durch-Phishing/passwortdiebstahl-durch-phishing_node.html
BSI – Phishing – Bankbetrug im Posteingang
Die Merkmale gefälschter Bank-E-Mails in einer Liste. Einige davon, etwa Rechtschreibfehler, helfen gegen Massen-Phishing, aber nicht gegen eine gut gemachte Fälschung.
https://www.bsi.bund.de/DE/Themen/Verbraucherinnen-und-Verbraucher/Informationen-und-Empfehlungen/Wie-geht-Internet/E-Mail-Phishing-Bankbetrug/email-phishing-bankbetrug_node.html
BSI – Wie sicher und einfach sind Verfahren der Zwei-Faktor-Authentisierung?
Die Bewertung von acht Verfahren, mit der Aussage, welche vor Phishing in Echtzeit schützen und welche nicht.
https://www.bsi.bund.de/DE/Themen/Verbraucherinnen-und-Verbraucher/Informationen-und-Empfehlungen/Cyber-Sicherheitsempfehlungen/Accountschutz/Zwei-Faktor-Authentisierung/Bewertung-2FA-Verfahren/bewertung-2fa-verfahren_node.html
BSI – Passkeys – anmelden ohne Passwort
Warum Passkeys gegen die breite Masse bekannter Phishing-Angriffe immun sind.
https://www.bsi.bund.de/DE/Themen/Verbraucherinnen-und-Verbraucher/Informationen-und-Empfehlungen/Cyber-Sicherheitsempfehlungen/Accountschutz/Passkeys/passkeys-anmelden-ohne-passwort_node.html
BSI – Verschlüsselung und Zertifikate
Was HTTPS schützt und warum das Schloss-Symbol allein kein Schutz gegen Phishing ist.
https://www.bsi.bund.de/DE/Themen/Verbraucherinnen-und-Verbraucher/Informationen-und-Empfehlungen/Cyber-Sicherheitsempfehlungen/Updates-Browser-Open-Source-Software/Der-Browser/Verschluesselung-und-Zertifikate/verschluesselung-und-zertifikate_node.html
BSI und ProPK – Cybersicherheitsmonitor 2026
Die jährliche Befragung zu Cyberkriminalität in Deutschland, mit den Anteilen für Phishing und Betrug beim Online-Banking.
https://www.bsi.bund.de/DE/Themen/Verbraucherinnen-und-Verbraucher/Leistungen-und-Kooperationen/Digitaler-Verbraucherschutz/Digitalbarometer/digitalbarometer_node.html
Polizeiliche Kriminalprävention – Phishing
Die Seite der Polizei: die Adressleiste prüfen, nie auf den Link in der E-Mail klicken, und was Kreditinstitute grundsätzlich nicht abfragen.
https://www.polizei-beratung.de/themen-und-tipps/gefahren-im-internet/phishing/
BaFin – Datendiebstahl durch Phishing & Co.: So schützen Sie sich!
Phishing, Vishing und Quishing aus Sicht der Finanzaufsicht, mit dem Sperrnotruf 116 116 und dem Hinweis zur Haftung.
https://www.bafin.de/DE/verbraucherinnen-verbraucher/themen-finanzprodukte/finanzbetrug-erkennen/datendiebstahl/datendiebstahl_node.html
Verbraucherzentrale – Phishing-Radar: Aktuelle Warnungen
Laufend aktualisierte Warnungen vor aktuellen Phishing-Wellen, und die Adresse, an die Sie verdächtige E-Mails weiterleiten können.
https://www.verbraucherzentrale.de/wissen/digitale-welt/phishingradar/phishingradar-aktuelle-warnungen-6059
Verbraucherzentrale – Fake-SMS zu Online-Banking, Steuerbescheiden und Gerichtsverfahren
Echte Beispiele gefälschter SMS und was Sie tun, wenn Sie schon Daten eingegeben haben.
https://www.verbraucherzentrale.de/wissen/digitale-welt/mobilfunk-und-festnetz/fakesms-zu-onlinebanking-steuerbescheiden-und-gerichtsverfahren-67038
Verbraucherzentrale – Kreditkartenbetrug und Kontobetrug: Das können Sie jetzt tun
Sperren, Anzeige, Beschwerde bei der Bank: die Schritte nach einem Betrug und Ihre Rechte bei der Erstattung.
https://www.verbraucherzentrale.de/wissen/digitale-welt/onlinedienste/kreditkartenbetrug-und-kontobetrug-das-koennen-sie-jetzt-tun-105564
Verbraucherzentrale NRW – Manipuliert und abgezockt: Mehr Schutz vor Finanzbetrug im Internet
Die Pressemitteilung vom 12. März 2026 mit der Zahl der im Jahr 2025 an das Phishing-Radar weitergeleiteten E-Mails.
https://www.verbraucherzentrale.nrw/pressemitteilungen/manipuliert-und-abgezockt-mehr-schutz-vor-finanzbetrug-im-internet-118246
Google – So hilft Chrome dabei, Ihre Autofill- und Passwortdaten zu schützen
Die deutsche Formulierung des Prinzips, dass der Passwort-Manager auf ähnlich aussehenden Seiten nichts ausfüllt. Herstellerdokumentation, keine unabhängige Beratung.
https://support.google.com/chrome/answer/14271924?hl=de
Links geprüft am 26. September 2026. Falls sich eine Adresse geändert hat, genügt meist die Suche nach dem Titel auf der Website der Einrichtung.
F. Das Cyber-Welfare-Framework: Kompetenzen, Bewusstsein, Sicheres Verhalten
Diese Lektion gehört zur Säule digitales Bewusstsein, auf der Stufe FL2 – Einsteiger. Ihr Ergebnis ist aber eher ein Verhalten als eine Kompetenz.
Kompetenzen
- Dienste über Lesezeichen und offizielle Apps öffnen.
- Das Verhalten des automatischen Ausfüllens als Signal lesen.
- Ungewöhnliche Bitten über einen unabhängigen Weg prüfen.
Für Fachleute und Organisationen
- Einen festen Prüfablauf für Zahlungs- und Datenanfragen einführen, damit niemand unter Zeitdruck allein entscheiden muss.
Bewusstsein
- Verstehen, dass das Aussehen kein verlässliches Merkmal mehr ist.
- Wissen, dass Phishing in Echtzeit Einmalcodes abfangen kann.
- Druck und Eile als gemeinsame Zutat ganz unterschiedlicher Nachrichten erkennen.
- Wissen, dass das Schloss-Symbol eine verschlüsselte Verbindung zeigt, aber nichts darüber sagt, wer am anderen Ende sitzt.
- Wissen, dass die Bank nicht autorisierte Zahlungen grundsätzlich erstatten muss und dass schnelles Handeln zählt.
Für künftige Trainerinnen und Trainer sowie Botschafterinnen und Botschafter
- Nie andeuten, dass wer auf Phishing hereinfällt, unaufmerksam war. Gutes Phishing ist dafür gemacht, bei aufmerksamen Menschen zu funktionieren – und wer etwas anderes sagt, sorgt dafür, dass niemand mehr etwas meldet.
Sicheres Verhalten
- Sich nie über einen Link aus einer Nachricht anmelden.
- Ungewöhnliche Bitten prüfen, bevor Sie handeln.
- Verdächtige Nachrichten melden, statt sie nur zu löschen.
Für Organisationen
- Dafür sorgen, dass sich ein Fehler ohne Angst sofort melden lässt. Die Stunde danach zählt mehr als der Klick.
G. Fragen zum Nachdenken
- Wie öffnen Sie normalerweise Ihr Online-Banking – über ein Lesezeichen, die App oder eine Suche?
- Wenn jetzt eine Nachricht käme, eine Zahlung sei blockiert: Was würden Sie als Erstes tun?
- Haben Sie schon einmal Zugangsdaten auf einer Seite eingegeben, die Sie über einen Link erreicht haben? Den meisten Menschen ist das schon passiert.
- Wissen Sie, wohin Sie in Deutschland eine verdächtige Nachricht weiterleiten können – und wann statt einer Meldung eine Anzeige der richtige Schritt ist?
H. Was Sie jetzt tun können
Die Empfehlungen (R) und Sicherheitsmaßnahmen (MS) aus der Cyber-Welfare-Datenbank, die beim Phishing greifen.
Die Gewohnheiten
- R16 – Seien Sie misstrauisch bei E-Mails, die vorgeben, von Ihrer Bank zu sein: Öffnen Sie die Bank über das Lesezeichen oder die App, nie über den Link.
- R17 – Öffnen Sie keine Anhänge und Links unbekannter Herkunft, und behandeln Sie unerwartete Anhänge und Links von bekannten Absendern genauso.
- R9 – Verbinden Sie sich ausschließlich über HTTPS, und öffnen Sie Dienste über ein Lesezeichen statt über einen Link.
- MS2 – Lassen Sie den Passwort-Manager ausfüllen: Schweigt er auf einer Adresse, die er nicht kennt, ist das eine Warnung.
Der Schutz dahinter
- R4 – Nutzen Sie die Mehr-Faktor-Authentifizierung, am besten mit einem Hardware-Sicherheitsschlüssel oder einem Passkey, wo der Dienst das anbietet. Dieser Kurs schreibt Zwei-Faktor-Authentifizierung (2FA), wenn zwei Faktoren gemeint sind; das BSI schreibt „Zwei-Faktor-Authentisierung“.
- R1, R2, R3 – Für jedes Konto ein eigenes Passwort, verwaltet in einem zuverlässigen Passwort-Manager, mit mindestens 16 Zeichen und gemischten Zeichenarten. So bleibt ein einzelner Diebstahl auf ein Konto begrenzt.
- R8 – Aktivieren Sie Anmeldebenachrichtigungen für Ihre Konten, damit Sie eine unerwartete Anmeldung schnell bemerken.
- MS17 – Geben Sie der E-Mail-Adresse, die mit Ihrer Bank verknüpft ist, den stärksten Schutz, der Ihnen zur Verfügung steht.
Mindestschritt: Wenn ein Dienst Passkeys oder einen Hardware-Sicherheitsschlüssel anbietet, ist das die Verbesserung, die genau die in dieser Ressource beschriebene Technik ins Leere laufen lässt.
Kurz gesagt
- Überzeugende Phishing-Seiten sind Kopien der echten. Am Aussehen lassen sie sich nicht mehr unterscheiden.
- Phishing in Echtzeit kann Einmalcodes weiterreichen. Laut BSI schützen davor nur Verfahren wie Passkeys und Sicherheitsschlüssel.
- Lesezeichen und offizielle Apps schalten die ganze Gruppe von Angriffen aus, die mit einem Link beginnen.
- Wenn der Passwort-Manager nichts ausfüllt: anhalten und die Adresse prüfen.
- Wenn doch etwas passiert ist: sofort die Bank informieren oder den Sperrnotruf 116 116 anrufen, Anzeige erstatten – und sich nicht schämen. Nicht autorisierte Zahlungen muss die Bank grundsätzlich erstatten.
Weitere Ressourcen dieses Kurses
Die Schutzmaßnahmen, die auch dann halten, wenn die Nachricht überzeugt:
- Sicherheitsschlüssel und Passwort-Manager für das Online-Banking
- Methoden der Zwei-Faktor-Authentifizierung: nicht alle sind gleich
- Online-Banking schützen: die E-Mail-Adresse und die Telefonnummer
Entdecken Sie weitere ergänzende Ressourcen aus den Kursen des Programms „Schützen Sie Ihre digitale Privatsphäre“.
Wenn Sie den ganzen Weg gehen möchten: Das Cyber-Welfare-Programm ist kostenlos und für alle offen.

Schreibe einen Kommentar