


Ergänzende Ressource zur Lektion „Wörterbuchangriffe: warum Passwörter mit Bedeutung zuerst fallen“ – Kurs Online-Sicherheit
Ein Wörterbuchangriff probiert nicht jedes mögliche Passwort aus. Er probiert die wahrscheinlichen: Wörter, Namen, Daten und die kleinen Abwandlungen, zu denen fast alle greifen. Das funktioniert, weil die meisten Passwörter so gewählt werden, dass sie im Kopf bleiben – und was sich leicht merken lässt, ist meistens auch vorhersehbar.
Der Kerngedanke: Die Eigenschaft, die ein Passwort leicht merkbar macht, ist dieselbe, die es auf die Liste eines anderen bringt. Der Ausweg ist nicht ein besseres Gedächtnis, sondern ein Passwort, das Sie sich gar nicht merken müssen.
A. Warum das wichtig ist
Ein Wörterbuchangriff arbeitet Listen ab: gängige Wörter, beliebte Vornamen, Städte, Fußballvereine, Geburtsjahre – und die kleinen Änderungen, die Menschen daran vornehmen: ein a durch eine 4 ersetzen, ein Ausrufezeichen ans Ende setzen.
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) beschreibt diese Werkzeuge auf seiner Seite „Sichere Passwörter erstellen“ ganz nüchtern: „Hacker haben Werkzeuge, die vollautomatisch alle möglichen Zeichenkombinationen ausprobieren, ganze Wörterbücher einschließlich gängiger Kombinationen aus Wörtern und angefügten Zahlen testen oder einmal im Internet veröffentlichte Zugangsdaten bei allen möglichen Diensten durchprobieren.“ In diesem einen Satz stecken drei Angriffe: das Durchprobieren aller Kombinationen (der Brute-Force-Angriff), das Abarbeiten von Wörterbüchern (Thema dieser Ressource) und das Weiterverwenden erbeuteter Zugangsdaten. Die beiden letzten gehören eng zusammen, wie Sie gleich sehen.
Ein Wörterbuchangriff ist viel schneller als das Ausprobieren aller Kombinationen, weil er gar nicht alles versucht. Er versucht das, was Menschen tatsächlich wählen. Und Menschen wählen, was sie sich merken können.
Wie das in Deutschland aussieht, zeigt das Hasso-Plattner-Institut (HPI) in Potsdam, das jedes Jahr die am häufigsten in Datenlecks gefundenen Passwörter mit deutschem Bezug auswertet. Auf der Liste für 2025, veröffentlicht im Januar 2026, stehen neben reinen Zahlenreihen wie „123456“ auch „hallo123“, „kaffeetasse“ und „passwort“ – Wörter, die in jedem Wörterbuch stehen, mit oder ohne angehängte Ziffern. Und das HPI beobachtet ein zweites Muster: „So werden zum Beispiel oft Vornamen mit Geburtstagen kombiniert und mit einem Sonderzeichen am Ende garniert.“
Es lohnt sich, das zu verstehen, statt nur Regeln zu befolgen. Denn es verändert, was „ein gutes Passwort“ bedeutet: Es geht nicht darum, kompliziert auszusehen. Es geht darum, unvorhersehbar zu sein.
B. Die wichtigsten Begriffe
Sechs Ideen, jeweils mit dem, was sie für Sie ändern.
Wörterbuchangriff
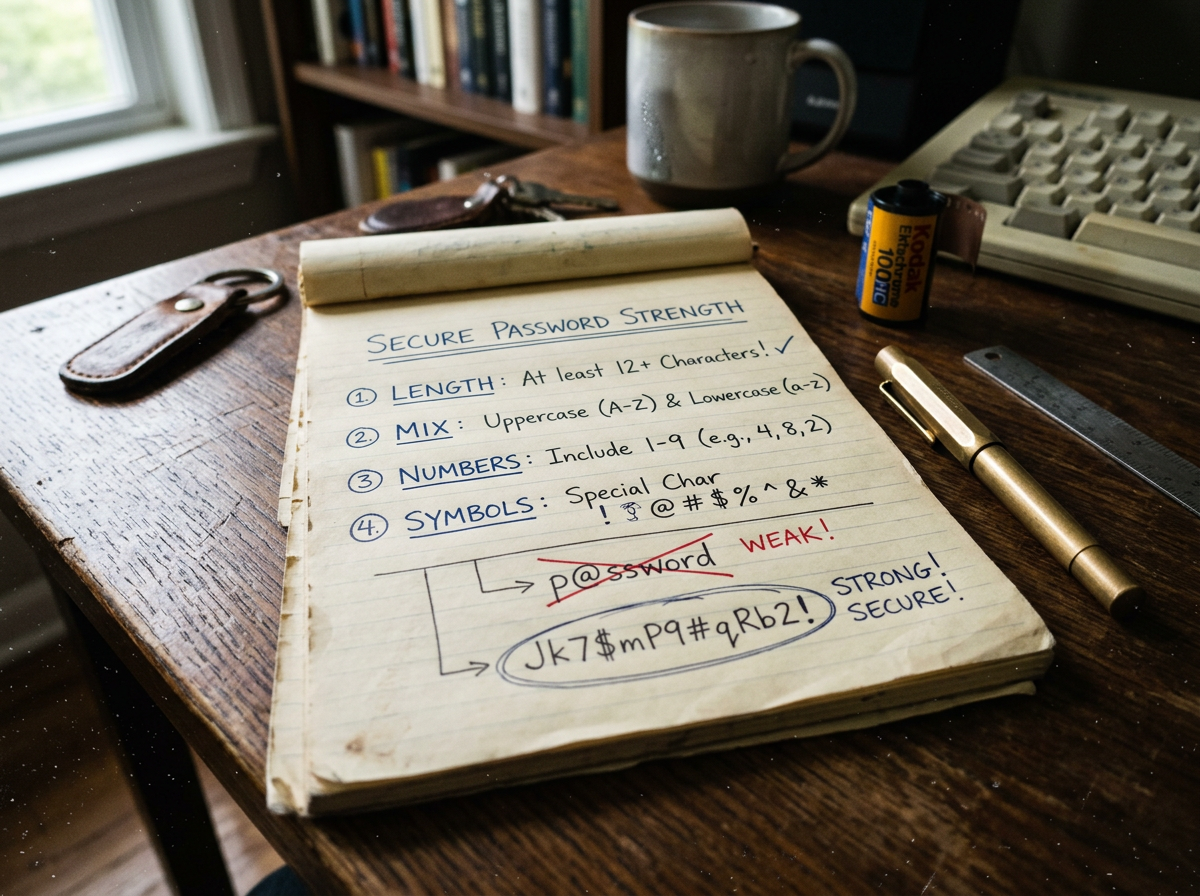
Ein Programm, das nacheinander Wörter und Wortkombinationen aus Wörterbüchern und aus Listen geleakter Passwörter ausprobiert – einschließlich naheliegender Abwandlungen wie P4ssw0rt!.
Ein Wort zum Vokabular: Auf den Seiten für Verbraucherinnen und Verbraucher verwenden BSI, Polizei und Verbraucherzentrale das Wort „Wörterbuchangriff“ kaum. Sie beschreiben lieber, was passiert. Die Polizeiliche Kriminalprävention überschreibt ihre Passwortseite mit „Sichere Passwörter stehen nicht im Wörterbuch“. Die Verbraucherzentrale schreibt, ein Passwort solle „nicht in einem Wörterbuch zu finden sein oder mit Ihnen und Ihrer Familie im Zusammenhang stehen“, denn Programme testen „in Sekundenschnelle unterschiedliche Buchstaben- und Zahlenkombinationen, etwa aus Wörterbüchern, in Verbindung mit Zahlenkombinationen“. Gemeint ist in allen Fällen dasselbe wie hier.
Auch die Abwandlungen sind bekannt. Das BSI rät, Passwörter nicht „aus gängigen Varianten und Wiederholungs- oder Tastaturmustern wie ‚asdfgh‘ oder ‚1234abcd‘“ zu bilden, und hält es für „nicht empfehlenswert“, an ein ansonsten simples Passwort bloß Ziffern anzuhängen oder vorn oder hinten eines der üblichen Sonderzeichen zu ergänzen. Was eine Behörde als gängige Variante kennt, kennen auch die Menschen, die die Listen zusammenstellen: Ein a durch ein @ oder ein o durch eine 0 zu ersetzen, ist kein Trick mehr, sondern Teil der Liste.
Warum das für Sie wichtig ist: Wenn Sie die Methode kennen, wird der Rat konkret. Es geht darum, alles zu meiden, was eine Liste enthalten könnte – und nicht nur darum, an Ihr bisheriges Passwort ein Sonderzeichen anzuhängen.
Passwörter aus persönlichen Daten
Namen, Geburtstage, der Verein, dem Sie die Daumen drücken, die Stadt, in der Sie wohnen, ein Spitzname. Daraus lassen sich persönliche Listen bauen, zugeschnitten auf eine bestimmte Person. Das BSI zählt ausdrücklich auf, was als Passwort nicht geeignet ist: „Namen von Familienmitgliedern, des Haustiers, des besten Freundes, des Lieblingsstars, Geburtsdaten“.
Warum das für Sie wichtig ist: Alles, was in Ihren Profilen in sozialen Netzwerken sichtbar ist, lässt sich zu einer kurzen Liste zusammensetzen. Gerade die Details, durch die sich ein Passwort nach „Ihrem“ anfühlt, verraten es. Das BSI formuliert es für soziale Netzwerke allgemein: „Je weniger personenbezogene Daten von Ihnen veröffentlicht sind, desto weniger Angriffsfläche bieten Sie für Kriminelle“.
Lange, zufällige Passphrasen
Mehrere Wörter ohne Zusammenhang, am besten mit einer Zahl und einem Sonderzeichen. Lang genug, um dem Durchprobieren aller Kombinationen standzuhalten, und unvorhersehbar genug, um in keiner Liste zu stehen. Für Passwörter, die Sie sich merken müssen, empfiehlt das BSI den Weg „lang und weniger komplex“ und schlägt vor, „zufällig 5-6 Worte aus dem Wörterbuch zu wählen“. Die Polizeiliche Kriminalprävention nennt in ihrer Meldung „Passwörter vs. Passkeys“ vom 2. Februar 2026 für lange Passwörter mindestens 25 Zeichen bei zwei Zeichenarten.
Das klingt zunächst wie ein Widerspruch: Wörter aus dem Wörterbuch gegen einen Wörterbuchangriff? Der Unterschied liegt im Zufall. Ein Wörterbuchangriff probiert einzelne Wörter und „gängige Kombinationen“, wie das BSI schreibt – also das, was Menschen typischerweise zusammensetzen: Vorname und Jahr, Verein und Ausrufezeichen. Fünf oder sechs Wörter, die wirklich zufällig und ohne jeden Bezug zueinander gewählt sind, bilden dagegen eine Kombination, die in keiner Liste vorkommt, weil es viel zu viele davon gibt.
Warum das für Sie wichtig ist: Sie bekommen beide Eigenschaften zugleich – und anders als eine zufällige Zeichenkette können Sie eine Passphrase auch aus dem Gedächtnis eintippen, wenn es sein muss.
Ein eigenes Passwort für jeden Dienst
Ein Passwort pro Dienst, nie wiederverwendet. Wird ein Dienst Opfer eines Datenlecks, endet der Schaden dort. Die Polizeiliche Kriminalprävention nennt „Individuelle Passwörter für jeden Account“ ausdrücklich als Voraussetzung dafür, mehrere Konten zu schützen.
Warum das für Sie wichtig ist: Genau das verhindert, dass aus einem Leck mehrere werden. Es zählt mehr als die Stärke jedes einzelnen Passworts.
Credential Stuffing
Credential Stuffing (Anmeldedaten-Wiederverwendung) bedeutet: Angreifende nehmen Zugangsdaten, die bei einem Datenleck erbeutet wurden, und probieren sie automatisch bei vielen anderen Diensten aus. Einen deutschen Fachbegriff dafür verwenden die Behörden auf ihren Verbraucherseiten nicht, sie beschreiben den Vorgang. Das BSI tut es so: Gerät das Passwort einer Anwendung in falsche Hände, hat der Angreifer „freie Bahn für alle weiteren“ Konten mit demselben Passwort. „Er kann einfach automatisiert durchtesten, wo dieses Passwort ebenfalls verwendet wird.“
Warum das für Sie wichtig ist: Es erklärt, warum die Wiederverwendung die Gewohnheit ist, die Sie zuerst ablegen sollten. Dieser Angriff muss gar nichts erraten, er braucht nur Ihre Gewohnheit.
Ein zweiter Faktor
Die Zwei-Faktor-Authentifizierung (2FA) verlangt bei der Anmeldung zusätzlich zum Passwort einen zweiten Nachweis. Das BSI schreibt „Zwei-Faktor-Authentisierung“; gemeint ist dasselbe. Wo ein Dienst es anbietet, ist ein Passkey (Zugangsschlüssel) noch besser: ein Schlüssel, der auf Ihrem Gerät gespeichert ist und das Passwort ersetzt. Die Polizeiliche Kriminalprävention hebt hervor, dass Passkeys automatisch erzeugt werden und für jedes Konto einzigartig sind – ein Wörterbuch hat ihnen nichts entgegenzusetzen.
Warum das für Sie wichtig ist: Selbst ein richtig erratenes Passwort bleibt dann an der Tür stehen. Das ist die Ebene, die den Rest verkraftbar macht.
C. Ein Beispiel aus dem Alltag: ein Passwort mit Geschichte
Tobias verwendet für sein E-Mail-Postfach dieses Passwort:
Werder1990
Der Verein, dem er seit der Kindheit die Daumen drückt, und sein Geburtsjahr. Das hat Bedeutung, ist leicht zu merken – und liegt genau dort, wo ein Wörterbuchangriff zuerst sucht: bekannte Vereinsnamen, kombiniert mit plausiblen Jahreszahlen.
Ein altes Forum, das Tobias längst vergessen hat, wird Opfer eines Datenlecks, und seine E-Mail-Adresse und sein Passwort landen in einer Liste, die im Netz kursiert. Ab da muss niemand mehr raten: Dieselbe Kombination wird einfach bei anderen Diensten ausprobiert.
- Sie öffnet sein E-Mail-Postfach.
- Seine Konten in sozialen Netzwerken folgen, weil die Passwörter dort Abwandlungen desselben sind: Werder1990!, Werder90.
- Anfragen zum Zurücksetzen von Passwörtern anderer Dienste landen in einem Postfach, das er nicht mehr kontrolliert.
Das ist kein seltener Einzelfall. Im Cybersicherheitsmonitor 2026 von BSI und Polizeilicher Kriminalprävention (ProPK), für den jährlich über 3.000 Menschen ab 16 Jahren befragt werden, geben 11 % der Internetnutzerinnen und -nutzer an, in den vergangenen zwölf Monaten Opfer von Cyberkriminalität geworden zu sein. Von diesen Betroffenen nennen 14 % „Fremdzugriffe auf Online-Accounts“. Und das HPI beschreibt genau das Muster, in das Tobias getappt ist. Zu Passwörtern aus Vornamen, Geburtstagen und Sonderzeichen sagt Prof. Christian Dörr vom HPI-Fachgebiet Cybersecurity: „Diese Passwörter scheinen auf den ersten Blick komplex und eine gute Wahl, wir sehen allerdings in unseren Daten, dass viele Menschen sich ein starkes Passwort überlegen und dies überall verwenden.“
Wenn Ihnen so etwas passiert, finden Sie die ersten Schritte in der Ressource „Konto gehackt: was zuerst zu tun ist und wo Sie Hilfe bekommen“. Eine Anzeige erstatten Sie über die Onlinewache der Polizei Ihres Bundeslandes.
Was den Ausgang verändert hätte
- Eine eigene Passphrase nur für das E-Mail-Postfach – etwa zitrone-zug-7-ferne-meer-kachel –, die in keiner Liste steht und zu keinem anderen Konto gehört.
- Diese Passphrase in einem Passwort-Manager gespeichert, der dann für alle anderen Konten eigene, zufällige Passwörter erzeugt.
- Die Zwei-Faktor-Authentifizierung für das Postfach, sodass das geleakte Passwort allein nicht gereicht hätte.
Tobias war nicht nachlässig. Er hat etwas gewählt, das er sich merken konnte – so, wie es fast alle tun. Und genau darauf ist der Angriff gebaut.
D. Probieren Sie es aus: vom Vorhersehbaren zum Unauffindbaren
Etwa 5 Minuten. Arbeiten Sie mit Beispielen, nicht mit Ihren echten Passwörtern.
Schritt 1 – Ordnen Sie nach Risiko
- Julia90
- Berlin2024!
- Blau!Hund$27Nudel
- sommer123
- Buch!Tisch-Wolke7
- Für jedes: sehr hohes, mittleres oder niedriges Risiko? Fragen Sie sich dann, was den Unterschied macht. Die Sonderzeichen sind es selten.
Zur Auflösung: Julia90, Berlin2024! und sommer123 folgen genau den Mustern, die auf den Listen stehen – Vorname und Jahr, Stadt und Jahr mit Ausrufezeichen, ein Wort mit angehängter Zahlenfolge. „hallo123“ steht so auf der HPI-Liste der häufigsten geleakten Passwörter. Die beiden anderen sind deutlich besser, weil sie Wörter ohne Zusammenhang verbinden. Für ein wichtiges Konto sind drei Wörter aber noch zu kurz: Hier sollten es fünf bis sechs sein.
Schritt 2 – Wandeln Sie eines um, im Kopf
- Denken Sie an ein schwaches Passwort von Ihnen. Schreiben Sie es nicht auf.
- Ersetzen Sie das naheliegende Wort durch Wörter ohne Zusammenhang – für ein echtes Konto fünf bis sechs.
- Fügen Sie Zahlen hinzu, die nichts bedeuten – kein Datum, das Sie wiedererkennen würden.
- Setzen Sie ein Sonderzeichen irgendwohin, nur nicht ans Ende.
- Meiden Sie Wörter mit Umlauten oder ß, wie es das BSI rät, oder schreiben Sie ae, oe, ue und ss.
- Fragen Sie sich dann: Würde die neue Fassung in einer Liste auftauchen, die jemand über mich zusammenstellt?
Der ehrliche Test ist nicht, ob es kompliziert aussieht. Sondern, ob jemand, der Ihre Profile in sozialen Netzwerken gelesen hat, es zusammensetzen könnte.
E. Videos, Artikel und weitere Ressourcen
Das Thema dieser Ressource ist auf Deutsch gut abgedeckt: Das BSI beschreibt die Werkzeuge, die Wörterbücher und Wortkombinationen abarbeiten, Polizei und Verbraucherzentrale sagen, was deshalb nicht ins Passwort gehört, und das HPI zeigt jedes Jahr, welche Passwörter mit deutschem Bezug tatsächlich in Datenlecks auftauchen. Internationale Referenzen bleiben nur dort, wo sie etwas ergänzen.
Deutsche Quellen
BSI – Sichere Passwörter erstellen
Die zentrale Seite der Behörde: der Satz über Werkzeuge, die „ganze Wörterbücher“ testen, die Liste ungeeigneter Passwörter, die beiden Wege „kürzer und komplex“ und „lang und weniger komplex“ sowie die Methode mit fünf bis sechs zufälligen Wörtern.
https://www.bsi.bund.de/DE/Themen/Verbraucherinnen-und-Verbraucher/Informationen-und-Empfehlungen/Cyber-Sicherheitsempfehlungen/Accountschutz/Sichere-Passwoerter-erstellen/sichere-passwoerter-erstellen_node.html
BSI – Umgang mit Passwörtern
Warum dasselbe Passwort für mehrere Konten „freie Bahn“ schafft, wann Sie ein Passwort ändern sollten und wo Sie prüfen können, ob Ihre E-Mail-Adresse in einem Datenleck auftaucht.
https://www.bsi.bund.de/DE/Themen/Verbraucherinnen-und-Verbraucher/Informationen-und-Empfehlungen/Cyber-Sicherheitsempfehlungen/Accountschutz/Sichere-Passwoerter-erstellen/Umgang-mit-Passwoertern/umgang-mit-passwoertern_node.html
BSI – Tipps zum sicheren Umgang mit sozialen Netzwerken
Hier nützlich für die persönlichen Angaben, aus denen persönliche Listen entstehen: wie Sie weniger von sich preisgeben und die Sichtbarkeit Ihres Profils einschränken.
https://www.bsi.bund.de/DE/Themen/Verbraucherinnen-und-Verbraucher/Informationen-und-Empfehlungen/Onlinekommunikation/Soziale-Netzwerke/Sichere-Verwendung/sichere-verwendung_node.html
Polizeiliche Kriminalprävention – Sichere Passwörter stehen nicht im Wörterbuch
Die Grundregeln der Polizei: keine Namen und Geburtsdaten, keine Tastaturmuster, unterschiedliche Passwörter für verschiedene Dienste. Die dort vorgestellte Merkhilfe ist die Anfangsbuchstaben-Methode, nicht die zufälligen Wörter dieser Ressource.
https://www.polizei-beratung.de/themen-und-tipps/gefahren-im-internet/sicherheitskompass/sichere-passwoerter/
Polizeiliche Kriminalprävention – Passwörter vs. Passkeys: Strategien für Ihre digitale Sicherheit
Die Meldung vom 2. Februar 2026: mindestens 25 Zeichen bei zwei Zeichenarten oder mindestens 8 bei vier, ein eigenes Passwort für jedes Konto, Passwort-Manager, zweiter Faktor und Passkeys.
https://www.polizei-beratung.de/aktuelles/detailansicht/passwoerter-vs-passkeys/
Verbraucherzentrale – Starke Passwörter erstellen: So schützen Sie Ihre Online-Konten effektiv
Warum ein Passwort nicht im Wörterbuch stehen und nichts mit Ihnen und Ihrer Familie zu tun haben sollte, dazu Mindestlängen und Passwort-Manager – in gut verständlicher Sprache.
https://www.verbraucherzentrale.de/wissen/digitale-welt/datenschutz/starke-passwoerter-erstellen-so-schuetzen-sie-ihre-onlinekonten-effektiv-11672
Hasso-Plattner-Institut – HPI veröffentlicht meist geleakte Passwörter 2025
Die Auswertung vom Januar 2026: die häufigsten Passwörter mit deutschem Bezug in Datenlecks, das Muster „Vorname plus Geburtstag plus Sonderzeichen“ und die Empfehlungen des Instituts.
https://hpi.de/artikel/hpi-veroeffentlcht-meist-geleakte-passwoerter-2025/
Hasso-Plattner-Institut – Identity Leak Checker
Ein deutschsprachiger Dienst, den auch das BSI nennt: Sie geben Ihre E-Mail-Adresse ein und erfahren per E-Mail, ob sie in bekannt gewordenen Datenlecks auftaucht.
https://sec.hpi.de/ilc/
BSI und ProPK – Cybersicherheitsmonitor 2026
Die jährliche Befragung zur Cybersicherheit in Deutschland, aus der die Zahlen zu Betroffenen und zu Fremdzugriffen auf Online-Konten in dieser Ressource stammen.
https://www.bsi.bund.de/DE/Themen/Verbraucherinnen-und-Verbraucher/Leistungen-und-Kooperationen/Digitaler-Verbraucherschutz/Digitalbarometer/digitalbarometer.html
Google – Kompromittierte Passwörter in Ihrem Google-Konto ändern
Die Hilfeseite auf Deutsch zum „Passwortcheck“, der gehackte, schwache und mehrfach verwendete Passwörter anzeigt. Als schwach gelten dort ausdrücklich „Passwörter mit offensichtlichen Wortgruppen, einfachen Tastaturmustern und einzelnen Wörtern“.
https://support.google.com/accounts/answer/9457609?hl=de
Internationale Referenzen
NCSC (Vereinigtes Königreich) – Three random words (auf Englisch)
Die britische Cybersicherheitsbehörde erklärt kurz, warum drei zufällige Wörter besser sind als die üblichen Komplexitätsregeln und warum der Austausch von o gegen 0 niemanden aufhält. Bleibt, weil es der kürzeste und klarste Text zur Herkunft der Methode ist.
https://www.ncsc.gov.uk/collection/top-tips-for-staying-secure-online/three-random-words
NIST – Digital Identity Guidelines, SP 800-63B, Revision 4 (auf Englisch)
Der US-Standard vom August 2025. Er verpflichtet Dienste, neue Passwörter mit einer Sperrliste abzugleichen, die unter anderem Passwörter aus früheren Datenlecks und Wörterbuchwörter enthält, und die Zahl fehlgeschlagener Anmeldeversuche zu begrenzen. Technisch, aber das ist die Stelle, an der die Abwehr von Wörterbuchangriffen auf Seiten der Dienste festgeschrieben ist; eine deutsche Entsprechung für Verbraucherinnen und Verbraucher gibt es nicht.
https://pages.nist.gov/800-63-4/sp800-63b.html
Links geprüft am 26. September 2026. Falls sich eine Adresse geändert hat, genügt meist die Suche nach dem Titel auf der Website der Einrichtung.
F. Das Cyber-Welfare-Framework: Kompetenzen, Bewusstsein, Sicheres Verhalten
Diese Lektion gehört vor allem zur Säule Bewusstsein – im Framework als digitales Bewusstsein verstanden – auf der Stufe FL2 – Einsteiger. Sie bildet ein Paar mit der Ressource „Brute-Force-Angriff: wie er funktioniert und was ihn stoppt“.
Kompetenzen
- Ein vorhersehbares Passwort von einem unvorhersehbaren unterscheiden, egal wie es aussieht.
- Passphrasen bilden, die weder auf gängigen Wortkombinationen noch auf persönlichen Angaben beruhen.
- Einen Passwort-Manager nutzen und für die wichtigsten Konten einen zweiten Faktor einrichten.
Für Fachleute und Organisationen
- Wörterbuchangriffe als systemisches Risiko für die Konten der Mitarbeitenden erkennen, nicht als Versagen Einzelner.
Bewusstsein
- Erkennen, dass bequeme Passwörter mit Bedeutung am häufigsten angegriffen werden, gerade weil sie so verbreitet sind.
- Den Zusammenhang zwischen Wiederverwendung und dem verstehen, was nach dem Datenleck bei einem ganz anderen Dienst passiert.
- Wissen, dass Buchstabentausch wie a zu @ oder o zu 0 zu den „gängigen Varianten“ gehört, die längst auf den Listen stehen.
Für künftige Trainerinnen und Trainer, Botschafterinnen und Botschafter
- Das Thema erklären können, ohne dass sich jemand bloßgestellt fühlt. Fast alle haben ein Passwort mit einer Geschichte dahinter.
Sicheres Verhalten
- Schwache Passwörter nach und nach ersetzen – angefangen bei den Konten, auf die es ankommt.
- Den Passwort-Manager zur Routine machen, nicht zur gelegentlichen Anstrengung.
- Von Zeit zu Zeit prüfen, ob Ihre E-Mail-Adressen in bekannten Datenlecks auftauchen, zum Beispiel mit dem Identity Leak Checker des HPI, oder den eingebauten Passwortcheck Ihres Passwort-Managers nutzen.
Für Organisationen
- Mindestregeln für Länge, Einzigartigkeit, Mehr-Faktor-Authentifizierung (MFA) und die Sperre nach wiederholten Fehlversuchen festlegen (R8) – und neue Passwörter gegen eine Liste häufiger und geleakter Passwörter prüfen lassen, wie es der NIST-Standard verlangt.
G. Fragen zum Weiterdenken
- Wie viele Ihrer aktuellen Passwörter enthalten ein Wort, einen Namen, ein Datum oder einen Bezug, den jemand in Ihren Profilen in sozialen Netzwerken finden könnte?
- Wenn eines davon erraten würde: Wie viele andere Konten nutzen dasselbe Passwort oder eine kleine Abwandlung davon?
- Haben Sie schon mindestens ein wichtiges Konto, das durch etwas geschützt ist, das auf keiner Liste steht?
- Welches Konto könnten Sie noch heute aus der Reichweite dieser Angriffe bringen?
H. Was Sie jetzt tun können
Die Empfehlungen (R) und Sicherheitsmaßnahmen (MS) aus der Cyber-Welfare-Datenbank, die für Wörterbuch- und Brute-Force-Angriffe gleichermaßen gelten.
Zugangsdaten
- R1 – Für jedes Konto ein eigenes Passwort: Verwenden Sie nicht dasselbe oder ein ähnliches Passwort für mehrere Konten. Werder1990 und Werder1990! zählen als dasselbe.
- R2 – Ein zuverlässiger Passwort-Manager: Nutzen Sie einen zuverlässigen Passwort-Manager, geschützt durch ein starkes, einzigartiges Masterpasswort, wie BSI und Verbraucherzentrale es nennen.
- R3 – Lange Passwörter: mindestens 16 Zeichen mit gemischten Zeichenarten. Für Passwörter, die Sie sich merken müssen – etwa das Masterpasswort –, besser eine Passphrase aus fünf bis sechs zufälligen Wörtern mit mindestens 25 Zeichen, wie es BSI und Polizeiliche Kriminalprävention für lange Passwörter nennen.
- R4 – Ein zweiter Faktor für Ihre Konten: Nutzen Sie die Mehr-Faktor-Authentifizierung für Ihre wichtigen Konten – E-Mail, die wichtigsten Konten in sozialen Netzwerken, Finanzdienste. In der Praxis ist das meist die Zwei-Faktor-Authentifizierung.
- MS1 – Lassen Sie Passwörter von einem Generator erzeugen, statt sie selbst zu erfinden: Er bildet Zeichenfolgen, die in keinem Wörterbuch stehen.
- MS2 – Lassen Sie den Passwort-Manager die Zugangsdaten ausfüllen. So vermeiden Sie auch die schwachen menschlichen Abwandlungen, zu denen viele sonst greifen.
Rund um die Zugangsdaten
- R6 – Software immer auf dem neuesten Stand: Halten Sie die Software Ihrer Geräte aktuell. Schadsoftware (Malware), die Passwörter stiehlt oder mitliest, ist es gleich, wie stark sie sind.
- R8 – Anmeldebenachrichtigungen für Ihre Konten: Aktivieren Sie Anmeldebenachrichtigungen und, wo der Dienst es anbietet, die Begrenzung von Anmeldeversuchen.
- MS4 – Verwenden Sie auf dem Gerät, auf dem Ihr Passwort-Manager installiert ist, einen alphanumerischen Code mit mindestens 8 Zeichen.
- MS17 – Geben Sie der E-Mail-Adresse, die mit Ihren Finanzdiensten verknüpft ist, ein einzigartiges, starkes Passwort und einen zweiten Faktor. Sie ist meist das erste Konto, das nach einem erfolgreichen Rateversuch ausprobiert wird.
Der kleinste sinnvolle Schritt
- Wählen Sie ein wichtiges Konto: E-Mail, Bank oder Cloud-Speicher.
- Geben Sie ihm eine neue Passphrase, in der kein Wort mit Ihnen zu tun hat (R3, MS1).
- Verwenden Sie sie nirgendwo sonst (R1) und speichern Sie sie in einem Passwort-Manager (R2, MS2).
- Schalten Sie den zweiten Faktor ein (R4, MS17).
Mindestschritt: ein einziges wichtiges Konto mit einer neuen, nirgends sonst genutzten Passphrase und einem zweiten Faktor. Dieses Konto ist damit auf einen Schlag aus der Reichweite beider Angriffsarten – des Ratens und der Wiederverwendung.
Kurz gesagt
- Wörterbuchangriffe probieren, was Menschen wählen, nicht alles, was möglich ist – deshalb sind sie so schnell.
- Persönliche Angaben sind die schwächste Zutat: Sie machen die Liste kürzer statt länger.
- Buchstabentausch gehört zum Angriff: P4ssw0rt ist nicht stärker als passwort.
- Zufällige Wörter ohne Zusammenhang schlagen jeden Trick, und ein Generator schlägt beides.
- Ein eigenes Passwort pro Dienst begrenzt den Schaden, wenn das Datenleck ganz woanders passiert.
Weitere Ressourcen dieses Kurses
Die benachbarten Teile desselben Bildes:
- Brute-Force-Angriff: wie er funktioniert und was ihn stoppt
- Wie sicher ist mein Passwort? Warum manche halten und andere nicht
- Eine Passphrase erstellen, die Sie sich wirklich merken können
Entdecken Sie weitere ergänzende Ressourcen aus den Kursen des Programms „Schützen Sie Ihre digitale Privatsphäre“.
Wenn Sie den ganzen Weg gehen möchten: Das Cyber-Welfare-Programm ist kostenlos und für alle offen.

Schreibe einen Kommentar