


Ergänzende Ressource zur Lektion „Passwort-Manager gegen Phishing auf Bankseiten“ – Kurs Online-Sicherheit
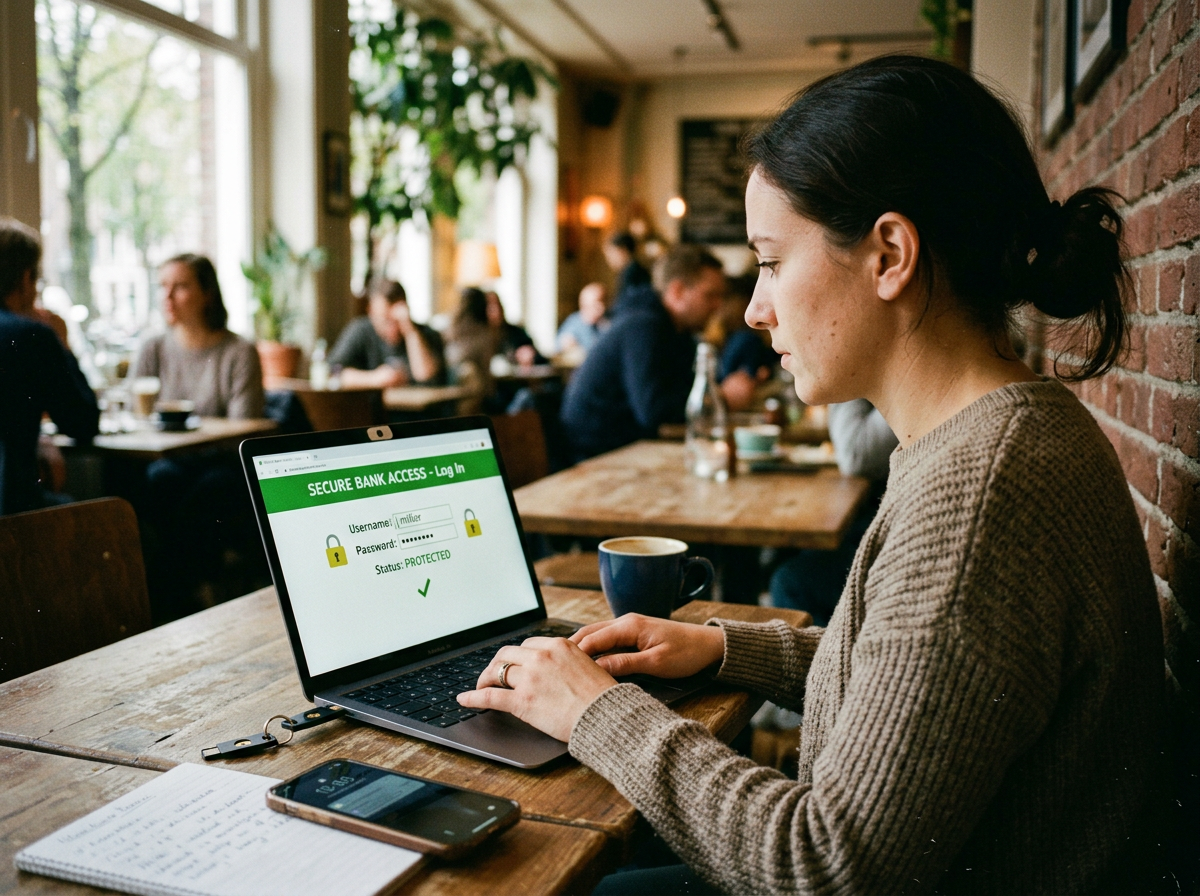
Für ein Bankkonto ist ein starkes Passwort nötig, aber nicht genug. Ein Sicherheitsschlüssel für das Online-Banking und ein Passwort-Manager fügen etwas hinzu, das kein Passwort leisten kann: eine Prüfung der Adresse selbst, durchgeführt von einem Werkzeug, das sich nicht vom Gegenteil überzeugen lässt.
In Deutschland steht dieser Gedanke nicht nur in Herstellerdokumentationen. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) schreibt ihn auf seinen Seiten für Verbraucherinnen und Verbraucher ausdrücklich: „Passwortmanager im Browser und als eigenständige Programme prüfen vor dem Einfügen eines Passworts, ob es sich wirklich um den passenden Onlinedienst handelt.“ Die Polizeiliche Kriminalprävention rät gleichzeitig, das Passwort für die Bank selbst einzugeben. Beide Ratschläge passen zusammen, wenn man sieht, worum es eigentlich geht – dazu mehr in Abschnitt A.
Der Kerngedanke: Der Passwort-Manager und der Sicherheitsschlüssel prüfen beide die Adresse. Sie müssen die gefälschte Seite nicht selbst erkennen – und das ist wichtig, denn gute Fälschungen sind genau dafür gemacht, nicht erkannt zu werden.
A. Warum das wichtig ist
Diese Ressource setzt voraus, dass Sie wissen, was ein Passwort-Manager ist. Wenn nicht, erklärt die Ressource „Einen Passwort-Manager nutzen: eines merken, alle anderen stark“ zuerst die Grundlagen. Hier geht es darum, was diese Werkzeuge zusätzlich leisten, wenn Geld im Spiel ist.
Drei Dinge arbeiten zusammen:
- Der Passwort-Manager sorgt dafür, dass Ihre Zugangsdaten lang und einzigartig sind.
- Das automatische Ausfüllen wird nur auf einer Seite angeboten, die der Passwort-Manager kennt. Er prüft die Adresse also leise für Sie.
- Ein Sicherheitsschlüssel prüft, ob die Seite echt ist, bevor er überhaupt etwas freigibt. Damit gehört er zu den stärksten Mitteln gegen Phishing, also gegen gefälschte Nachrichten und Seiten, die eine vertrauenswürdige Stelle nachahmen.
Wie oft das zum Problem wird, zeigt der Cybersicherheitsmonitor 2026 von BSI und Polizeilicher Kriminalprävention, für den über 3.000 Menschen ab 16 Jahren befragt wurden: 11 % der Internetnutzerinnen und -nutzer waren allein im Vorjahr von einer Straftat im Internet betroffen. Unter den Betroffenen nennt die Studie besonders häufig Betrug beim Onlinebanking (13 %) und Phishing (12 %). Einen zweiten Faktor nutzen nach derselben Befragung nur 40 %.
Ein scheinbarer Widerspruch
Wer die deutschen Quellen nebeneinanderlegt, findet zwei Aussagen, die sich zu widersprechen scheinen:
- Das BSI beschreibt die Adressprüfung des Passwort-Managers als Schutz: Programme im Browser und eigenständige Programme prüfen vor dem Einfügen, ob es der passende Onlinedienst ist. Bei einer Papierliste dagegen, so das BSI, „müssen Sie selbst sichergehen, dass es sich nicht um eine zu Phishing-Zwecken gefälschte Webseite handelt“.
- Die Polizeiliche Kriminalprävention der Länder und des Bundes (ProPK) rät in ihrer Meldung zu Phishing mit Anzeigen in Suchmaschinen: „Speichern Sie Ihre Zugangsdaten niemals ungeschützt. Auch Passwort-Manager bieten keine hundertprozentige Sicherheit. Geben Sie Ihr Passwort selbst ein.“
Beides lässt sich so auflösen: Beide Stellen sind sich einig, dass die Adresse der entscheidende Punkt ist und dass kein Werkzeug vollkommene Sicherheit bietet. Die Polizei setzt auf Ihre eigene Aufmerksamkeit, das BSI auf eine Prüfung, die das Werkzeug zusätzlich übernimmt. Für diese Ressource heißt das: Ob Sie das Bank-Passwort ausfüllen lassen oder selbst eintippen, entscheiden Sie. Das Schweigen des Passwort-Managers auf einer fremden Adresse ist in beiden Fällen ein Signal, das Sie nutzen können – auch dann, wenn Sie ihn nur öffnen, um nachzusehen, ob er die Seite kennt.
Wo das in der starken Kundenauthentifizierung steht
Beim Online-Banking gilt in Europa seit dem 14. September 2019 die starke Kundenauthentifizierung nach der Zahlungsdiensterichtlinie PSD2. Die Bundesanstalt für Finanzdienstleistungsaufsicht (BaFin) erklärt, dass dabei „mindestens zwei Sicherheitsfaktoren aus unterschiedlichen Kategorien“ verwendet werden: Wissen, Besitz und Inhärenz, also etwas, das Sie sind, wie ein Fingerabdruck. Ein Sicherheitsschlüssel ist Besitz im wörtlichsten Sinn: ein Gegenstand, den Sie in der Hand halten.
In der Praxis ist der zweite Faktor bei deutschen Banken meist das TAN-Verfahren der Bank, etwa eine App oder ein chipTAN-Gerät. Ob Ihre Bank für die Anmeldung auch einen Sicherheitsschlüssel oder einen Passkey akzeptiert, steht auf ihrer Sicherheitsseite. Eine unabhängige Übersicht dazu haben wir nicht gefunden, und wir nennen keine einzelne Bank. Der Sicherheitsschlüssel entfaltet seinen Nutzen deshalb oft zuerst dort, wo er fast immer angeboten wird: beim E-Mail-Postfach, das mit Ihrer Bank verknüpft ist, und bei anderen wichtigen Konten.
B. Die wichtigsten Begriffe
Sechs Begriffe, mit Blick darauf, was sich ändert, wenn ein Bankkonto im Spiel ist.
Automatisches Ausfüllen als Warnsignal
Der Passwort-Manager füllt Zugangsdaten nur auf der Adresse aus, die er gespeichert hat. Auf einer ähnlich aussehenden Adresse passiert nichts. Neben dem BSI beschreibt das auch Google auf seiner deutschen Hilfeseite zu Chrome, wo die Funktion „Autofill“ heißt: „Um Sie vor Phishing-Angriffen zu schützen, ordnet der Passwortmanager Passwörter den Websites zu, für die sie bestimmt sind, nicht denen, die ähnlich aussehen.“
Warum das für Sie wichtig ist: Dieser Teil wird am wenigsten genutzt. Wenn das automatische Ausfüllen ausbleibt, ist das keine Störung, die Sie umgehen sollten, sondern eine Information. Bietet der Passwort-Manager nichts an, halten Sie inne und prüfen Sie die Adresse.
Phishing
Gefälschte E-Mails, Nachrichten und Websites, die eine Bank, einen E-Mail-Dienst oder ein soziales Netzwerk nachahmen, um Zugangsdaten und Einmalcodes abzugreifen. Die Polizeiliche Kriminalprävention beschreibt, dass Kriminelle ihre Opfer auf „professionell gestaltete Internetseiten“ führen. Und nicht nur über E-Mails: Laut ProPK versuchen Betrüger auch, Anzeigen zu gefälschten Onlinebanking-Seiten in Suchmaschinen zu platzieren, die den Look von Banken imitieren.
Warum das für Sie wichtig ist: Heutige gefälschte Seiten sehen aus wie das Original und reichen Ihre Codes in Echtzeit weiter. Das BSI erklärt, dass Codes per SMS oder E-Mail und Codes aus Authenticator-Apps nicht vor Phishing in Echtzeit schützen, weil der zweite Faktor „durch einen Realtime-Proxy des Angreifenden abgefangen werden kann“. Eine Fälschung mit bloßem Auge zu erkennen, ist deshalb keine verlässliche Verteidigung.
Hardware-Sicherheitsschlüssel
Ein kleines Gerät für den USB-Anschluss oder zum Auflegen am Telefon per NFC. Sie berühren oder drücken es, um eine Anmeldung zu bestätigen. Es arbeitet nach den Standards FIDO2 und U2F. Das BSI spricht von einem „FIDO2-Sicherheitsschlüssel“, Google beschreibt ihn als „ein kleines Gerät, das Sie kaufen und zur Bestätigung Ihrer Identität verwenden können“.
Warum das für Sie wichtig ist: Er ist der zuverlässigste zweite Faktor, der Privatpersonen zur Verfügung steht, und nach der Einrichtung weder teuer noch kompliziert. Die praktische Frage ist, wo Sie ihn einsetzen: beim E-Mail-Postfach und beim Cloud-Speicher fast immer, bei der Bank nur, wenn sie ihn anbietet. Das BSI rät, „einen zweiten FIDO2-Stick anzuschaffen, um eine Notfalllösung bereitzuhalten“.
Phishing-resistenter zweiter Faktor
Ein Faktor, der sich auf einer gefälschten Seite nicht nachspielen lässt. Der Schlüssel unterschreibt eine Anfrage, die an die echte Adresse gebunden ist, und antwortet keiner anderen. Ein Passkey (Zugangsschlüssel) funktioniert nach demselben Prinzip, nur liegt er in Ihrem Telefon oder Computer statt in einem eigenen Gerät. Das BSI schreibt dazu: „Passkeys sind immun gegen die breite Masse bekannter Phishing-Angriffe.“ Und weiter: Selbst wenn jemand über eine Phishing-E-Mail versucht, sich auf einer gefälschten Webseite anzumelden, „wird der geheime Schlüssel niemals preisgegeben“.
Warum das für Sie wichtig ist: Das ist der Unterschied, der zählt. Einen Code aus einer App kann jemand in Eile auf einer gefälschten Seite eintippen. Ein Sicherheitsschlüssel lässt sich zu nichts Vergleichbarem überreden. Wie Passkeys im Alltag funktionieren, erklärt die Ressource „Passkeys: Anmelden ohne Passwort“, und den Vergleich aller Methoden zeigt „Methoden der Zwei-Faktor-Authentifizierung: nicht alle sind gleich“.
Masterpasswort
Das lange, einzigartige Passwort, das den Passwort-Manager schützt und nirgendwo sonst verwendet wird. Das BSI rät: „Stellen Sie ein starkes Masterpasswort zum Entsperren des Passwortmanagers ein.“ Am einfachsten ist eine Passphrase aus zufällig gewählten Wörtern. Das BSI nennt dafür „zufällig 5-6 Worte aus dem Wörterbuch“; wer lieber eine Zeichenfolge nutzt, wählt nach BSI und Polizeilicher Kriminalprävention 25 Zeichen oder mehr aus zwei Zeichenarten.
Warum das für Sie wichtig ist: Es schützt alle anderen Zugangsdaten und verdient es, das Stärkste zu sein, was Sie besitzen. Das BSI empfiehlt außerdem einen Passwort-Manager, der „entweder Passkeys oder die Zwei-Faktor-Authentisierung als Ersatz bzw. Ergänzung zum Masterpasswort unterstützt“. Dieser Kurs schreibt Zwei-Faktor-Authentifizierung (2FA); das BSI sagt „Zwei-Faktor-Authentisierung“, gemeint ist dasselbe.
Lesezeichen als Gewohnheit
Die Bank über ein gespeichertes Lesezeichen oder die selbst eingetippte Adresse aufrufen – nie über einen Link in einer Nachricht und nie über ein Suchergebnis. Die Verbraucherzentrale schreibt: „Öffnen Sie Ihr Online-Banking manuell oder über ein gespeichertes Lesezeichen, um gefälschte Webseiten zu vermeiden.“ Die Polizeiliche Kriminalprävention rät: „Geben Sie die Webadresse Ihrer Bank oder Sparkasse immer direkt in die Adressleiste Ihres Browsers ein und nicht in das Suchfeld.“
Warum das für Sie wichtig ist: Die Gewohnheit ist klein, kostenlos und schließt eine ganze Gruppe von Angriffen aus, die mit einem Link beginnen. Das gilt auch für Anzeigen ganz oben in den Suchergebnissen, über die gefälschte Bankseiten platziert werden.
C. Ein praktisches Beispiel: die E-Mail, die fast funktioniert hätte
Nina aus Hamburg nutzt das Online-Banking und zwei, drei Finanzdienste.
Vorher
- Drei oder vier ähnliche Passwörter für viele Seiten.
- Einige davon stehen auf einem Zettel.
- Zu ihrer Bank gelangt sie, indem sie den Namen in eine Suchmaschine eingibt und auf das erste Ergebnis klickt.
Eines Tages kommt eine Nachricht, die von der Bank zu stammen scheint: Das Konto sei eingeschränkt worden, bitte sofort anmelden und prüfen. Nina klickt, landet auf einer Seite, die genauso aussieht wie die echte, und gibt ihre Zugangsdaten ein. Die Täter nutzen sie innerhalb von Sekunden auf der echten Seite und versuchen, eine Überweisung auszulösen.
Nachher
- Ein Passwort-Manager erzeugt für jedes Konto einzigartige Zugangsdaten und ist mit einer langen Passphrase geschützt.
- Der Eintrag für die Bank ist unter der genauen offiziellen Adresse der Bank gespeichert.
- Ein Sicherheitsschlüssel ist als zweiter Faktor registriert – beim E-Mail-Postfach, das ihn anbietet, und bei der Bank, falls sie ihn akzeptiert.
- Die echte Adresse der Bank liegt als Lesezeichen im Browser.
Die nächste dringende E-Mail kommt. Nina klickt auf den Link, und zwei Dinge geschehen, ohne dass es auffällt: Der Passwort-Manager bietet nichts zum Ausfüllen an, weil die Adresse nicht passt. Und der Sicherheitsschlüssel gibt keine Anmeldung auf einer Seite frei, die er nicht kennt.
Keines von beiden ist ein Warnhinweis in Rot. Es fehlt einfach die Hilfe, an die sie sich gewöhnt hat – und das reicht, damit sie innehält, die Seite schließt und die Bank über ihr Lesezeichen aufruft.
Derselbe Angriff auf dieselbe Person: vorher fast sicher erfolgreich, nachher blockiert. Verändert hat sich nicht ihre Aufmerksamkeit. Verändert hat sich, dass die Werkzeuge die Prüfung übernehmen.
Und wenn Nina die Daten doch schon eingegeben hätte? Die Polizeiliche Kriminalprävention rät dann: „handeln Sie schnell und lassen Sie Ihr Konto sofort sperren“. Die Bank rufen Sie dafür über die Nummer an, die Sie von Ihrer Karte oder aus Ihren Unterlagen kennen, nicht über eine Nummer aus der verdächtigen Nachricht. Eine Anzeige erstatten Sie über die Onlinewache der Polizei Ihres Bundeslandes.
D. Probieren Sie es aus: Ihre erste geprüfte Anmeldung
Etwa fünfzehn Minuten. Einen der Schritte lohnt es sich bei jedem neuen Dienst zu wiederholen.
Schritt 1 – Bestandsaufnahme
- Notieren Sie drei wichtige Konten: das wichtigste E-Mail-Postfach, die Bank, den Cloud-Speicher.
- Beantworten Sie für jedes ehrlich: Wird das Passwort noch anderswo verwendet? Ist ein zweiter Faktor aktiv, und welcher – SMS, App, TAN-Verfahren der Bank oder Sicherheitsschlüssel? Ist das Konto im Passwort-Manager gespeichert?
Schritt 2 – Die Probe mit dem automatischen Ausfüllen
- Wählen Sie einen Dienst, den Sie oft nutzen. Tippen Sie seine Adresse selbst in die Adressleiste und speichern Sie sie als Lesezeichen.
- Öffnen Sie ihn über das Lesezeichen und achten Sie darauf, wie der Passwort-Manager das Ausfüllen anbietet.
- Rufen Sie denselben Dienst anschließend über eine Suchmaschine oder einen Link aus einer alten E-Mail auf und vergleichen Sie die Adresse genau.
- Der Sinn der Übung: zu lernen, wie es sich anfühlt, wenn das automatische Ausfüllen funktioniert – damit Ihnen auffällt, wenn es ausbleibt.
Schritt 3 – Die Sicherheitsseite Ihrer Bank lesen
- Rufen Sie die Sicherheitsseite Ihrer Bank über das neue Lesezeichen auf.
- Prüfen Sie, welche TAN-Verfahren sie anbietet und ob sie für die Anmeldung einen Sicherheitsschlüssel oder einen Passkey akzeptiert.
- Notieren Sie die Sperrnummer Ihrer Bank an einem Ort, den Sie auch ohne Online-Banking erreichen.
Schritt 4 – Die Checkliste
- Ich habe entschieden, welchen Passwort-Manager ich nutze.
- Ich habe ein starkes, einzigartiges Masterpasswort erstellt oder plane es.
- Ich rufe meine wichtigsten Seiten über Lesezeichen auf, nicht über Links oder Suchergebnisse.
- Ich denke über einen Sicherheitsschlüssel für mindestens ein wichtiges Konto nach – und habe auf der Sicherheitsseite meiner Bank nachgesehen, ob sie ihn akzeptiert.
Wenn Ihnen ein Sicherheitsschlüssel im Moment noch zu weit geht: Die Gewohnheit mit dem Lesezeichen und die Probe mit dem automatischen Ausfüllen kosten nichts und nehmen bereits einen großen Teil des Risikos weg.
E. Videos, Artikel und weitere Ressourcen
Für dieses Thema gibt es in Deutschland Quellen, die alle Punkte der englischen Fassung abdecken – einschließlich des Mechanismus, den im französischen Sprachraum nur Hersteller beschreiben. Die internationalen Referenzen der Originalfassung werden deshalb vollständig ersetzt.
Deutsche Quellen
BSI – Passwortverwaltung
Papierliste, Notizzettel, Passwort-Manager im Browser und als eigenes Programm im Vergleich, mit dem Satz zur Adressprüfung vor dem Einfügen und den Ratschlägen zu Masterpasswort, Passkeys und zweitem Faktor.
https://www.bsi.bund.de/DE/Themen/Verbraucherinnen-und-Verbraucher/Informationen-und-Empfehlungen/Cyber-Sicherheitsempfehlungen/Accountschutz/Sichere-Passwoerter-erstellen/Passwortverwaltung/passwortverwaltung.html
BSI – Passkeys – anmelden ohne Passwort
Warum Passkeys gegen die breite Masse bekannter Phishing-Angriffe immun sind, und warum sich bei einem FIDO2-Sicherheitsschlüssel ein zweiter als Notfalllösung lohnt.
https://www.bsi.bund.de/DE/Themen/Verbraucherinnen-und-Verbraucher/Informationen-und-Empfehlungen/Cyber-Sicherheitsempfehlungen/Accountschutz/Passkeys/passkeys-anmelden-ohne-passwort_node.html
BSI – Wie sicher und einfach sind Verfahren der Zwei-Faktor-Authentisierung?
Acht Verfahren im Vergleich, vom Code per SMS über chipTAN bis zum Passkey auf einem USB-Token, mit der Aussage, welche vor Phishing in Echtzeit schützen.
https://www.bsi.bund.de/DE/Themen/Verbraucherinnen-und-Verbraucher/Informationen-und-Empfehlungen/Cyber-Sicherheitsempfehlungen/Accountschutz/Zwei-Faktor-Authentisierung/Bewertung-2FA-Verfahren/bewertung-2fa-verfahren_node.html
Polizeiliche Kriminalprävention – Phishing mit Anzeigen auf Websites und in Suchmaschinen
Die Meldung vom 14. Juli 2025: gefälschte Bankseiten über Anzeigen, die Adresse in die Adressleiste statt ins Suchfeld, und was zu tun ist, wenn Zugangsdaten in falsche Hände geraten sind.
https://www.polizei-beratung.de/aktuelles/detailansicht/phishing-anzeigen-auf-websites-und-in-suchmaschinen/
Polizeiliche Kriminalprävention – Phishing
Wie Phishing funktioniert, der Rat zur Favoritenliste im Browser und die Schritte nach einem Schaden: Bank verständigen und Anzeige erstatten.
https://www.polizei-beratung.de/themen-und-tipps/gefahren-im-internet/phishing/
Polizeiliche Kriminalprävention – Passwörter vs. Passkeys
Die Meldung vom 2. Februar 2026 zu Passwortlänge, Passwort-Managern und Passkeys.
https://www.polizei-beratung.de/aktuelles/detailansicht/passwoerter-vs-passkeys/
BaFin – Starke Kundenauthentifizierung
Was die starke Kundenauthentifizierung beim Online-Banking verlangt, die drei Kategorien Wissen, Besitz und Inhärenz, und der Hinweis, dass Banken nie per E-Mail oder Telefon nach Zugangsdaten fragen.
https://www.bafin.de/DE/verbraucherinnen-verbraucher/themen-finanzprodukte/konten-zahlungen/zahlungen/starke-kundenauthentifizierung/starke-kundenauthentifizierung.html
Verbraucherzentrale – Schutz vor Betrug: Tipps für sicheres Onlinebanking
TAN-Verfahren im Überblick und praktische Tipps, darunter der Rat, das Online-Banking manuell oder über ein Lesezeichen zu öffnen.
https://www.verbraucherzentrale.de/wissen/geld-versicherungen/sparen-und-anlegen/schutz-vor-betrug-tipps-fuer-sicheres-onlinebanking-21921
BSI und ProPK – Cybersicherheitsmonitor 2026
Die jährliche Befragung zu Betroffenheit und Schutzverhalten, mit den Zahlen zu Onlinebanking-Betrug, Phishing und zur Nutzung eines zweiten Faktors.
https://www.bsi.bund.de/DE/Themen/Verbraucherinnen-und-Verbraucher/Leistungen-und-Kooperationen/Digitaler-Verbraucherschutz/Digitalbarometer/digitalbarometer.html
Google – So hilft Chrome dabei, Ihre Autofill- und Passwortdaten zu schützen
Die Hilfeseite in deutscher Sprache mit dem Satz, dass der Passwortmanager Passwörter nur den Websites zuordnet, für die sie bestimmt sind. Herstellerdokumentation, keine unabhängige Beratung.
https://support.google.com/chrome/answer/14271924?hl=de
Links geprüft am 26. September 2026. Falls sich eine Adresse geändert hat, genügt meist die Suche nach dem Titel auf der Website der Einrichtung.
F. Das Cyber-Welfare-Framework: Kompetenzen, Bewusstsein, Sicheres Verhalten
Diese Lektion gehört zur Säule Kompetenzen, auf der Stufe FL3 – Selbstständig. Sie setzt die Grundlagen voraus und fügt eine bewusstere Schutzebene hinzu.
Kompetenzen
- Einen Passwort-Manager nutzen, um für jedes Konto einzigartige Zugangsdaten zu erstellen, zu speichern und auszufüllen.
- Verstehen, was Sicherheitsschlüssel bei der Mehr-Faktor-Authentifizierung (MFA) leisten und warum sie Phishing standhalten.
- Die Zeichen einer echten Seite lesen: die genaue Adresse, HTTPS und ob der Passwort-Manager die Seite kennt.
Für Fachleute und Organisationen
- Phishing-resistente Faktoren zuerst bei den Konten einrichten, über die Zahlungen freigegeben werden.
Bewusstsein
- Verstehen, dass ein einziges Passwort, das auf einer gefälschten Seite landet, viele Konten öffnen kann, wenn es mehrfach verwendet wird – dieses digitale Bewusstsein ist der Ausgangspunkt.
- Wissen, dass der Passwort-Manager die zentrale Schwachstelle ist und dass Masterpasswort und zweiter Faktor ihn schützen.
- Akzeptieren, dass diese Werkzeuge Hilfen sind und keine Garantien – so sieht es auch die Polizei. Sie wirken durch Gewohnheiten wie das Lesezeichen, nicht an ihrer Stelle.
Für künftige Trainerinnen und Trainer sowie Botschafterinnen und Botschafter
- Das Signal des automatischen Ausfüllens ausdrücklich lehren. Es ist das Nützlichste an dieser Lektion und am leichtesten zu übersehen.
- Mit dem scheinbaren Widerspruch zwischen BSI und Polizei arbeiten: Er zeigt, dass beide dasselbe Ziel haben – die richtige Adresse.
Sicheres Verhalten
- Den Passwort-Manager als Prüfinstanz nutzen: Kennt er die Seite nicht, wird nichts eingegeben, weder automatisch noch von Hand.
- Wichtige Seiten nur über Lesezeichen oder die selbst eingetippte Adresse aufrufen.
- Sicherheitsschlüssel schrittweise einführen, angefangen beim wertvollsten Konto, und einen zweiten als Ersatz registrieren.
Für Organisationen
- Rollen mit Zahlungsbefugnis mit Sicherheitsschlüsseln ausstatten, statt auf die Eigeninitiative Einzelner zu setzen.
G. Fragen zum Nachdenken
- Wie oft am Tag tippen Sie ein Passwort von Hand ein? Wie viel davon könnte der Passwort-Manager für Sie übernehmen – oder zumindest vorher prüfen?
- Wenn Sie heute den Zugang zu nur einem Konto verlieren würden – dem wichtigsten E-Mail-Postfach oder dem Online-Banking –, was wäre in Ihrem digitalen Leben noch betroffen?
- Verlassen Sie sich mehr auf Ihre eigenen Gewohnheiten oder auf Werkzeuge, die für diese Aufgabe gebaut sind?
- Welchem Konto würden Sie zuerst einen Eintrag im Passwort-Manager und einen starken zweiten Faktor geben?
- Steht auf der Sicherheitsseite Ihrer Bank, welche zweiten Faktoren sie akzeptiert? Haben Sie schon nachgesehen?
H. Was Sie jetzt tun können
Die Empfehlungen (R) und Sicherheitsmaßnahmen (MS) aus der Cyber-Welfare-Datenbank, mit dem, was jede hier bedeutet.
Zugangsdaten und zweiter Faktor
- R1 – Für jedes Konto ein eigenes Passwort: Verwenden Sie nicht dasselbe oder ein ähnliches Passwort. Der Passwort-Manager macht das mühelos.
- R2 – Ein zuverlässiger Passwort-Manager: Nutzen Sie einen zuverlässigen Passwort-Manager mit einem starken, einzigartigen Masterpasswort. Ohne dieses wird der Speicher selbst zur Schwachstelle.
- R3 – Passwörter mit mindestens 16 Zeichen und gemischten Zeichenarten. Stellen Sie den Generator einmal darauf ein, dann müssen Sie nicht mehr darüber nachdenken. Das BSI nennt zwei Wege: kürzer und komplex (ab 8 Zeichen, vier Zeichenarten) oder lang und weniger komplex (20 bis 25 Zeichen und mehr, zwei Zeichenarten). R3 ist eine großzügige Form des ersten Wegs; für das Masterpasswort, das Sie sich merken, eignet sich der zweite.
- R4 – Nutzen Sie die Mehr-Faktor-Authentifizierung. Für die Bank und das wichtigste E-Mail-Postfach streben Sie einen Sicherheitsschlüssel an, wo er angeboten wird, oder mindestens eine Authenticator-App bzw. das App- oder chipTAN-Verfahren der Bank statt SMS.
- MS1 – Nutzen Sie den Generator jedes Mal, wenn Sie ein Konto anlegen oder ein Passwort ändern.
- MS2 – Machen Sie das automatische Ausfüllen zur Regel: Füllt der Passwort-Manager nichts aus, halten Sie inne und prüfen Sie die Adresse.
Rund um das Konto
- R8 – Aktivieren Sie Anmeldebenachrichtigungen für Ihre Konten und, wo möglich, eine Begrenzung der Anmeldeversuche, damit eine verdächtige Anmeldung Sie schnell erreicht.
- R9 – Verbinden Sie sich ausschließlich über HTTPS. Zugangsdaten, die an eine Adresse gebunden sind, verringern auch das Risiko, sie an eine unverschlüsselte Version einer Seite zu senden.
- MS17 – Geben Sie der E-Mail-Adresse, die mit Ihrer Bank verknüpft ist, eines Ihrer stärksten Passwörter und Ihren besten zweiten Faktor. Über sie lassen sich die meisten anderen Konten wiederherstellen.
Vier Schritte, in dieser Reihenfolge
- Einen Passwort-Manager wählen und ein starkes Masterpasswort erstellen.
- Drei wichtige Konten – E-Mail-Postfach, Bank, Cloud-Speicher – auf erzeugte Passwörter umstellen.
- Für mindestens eines davon einen starken zweiten Faktor einrichten: App oder Sicherheitsschlüssel.
- Die echte Adresse der Bank als Lesezeichen speichern und ab jetzt nur noch dieses verwenden.
Mindestschritt: eine Regel, die mehr wert ist als alle anderen – bietet der Passwort-Manager das Ausfüllen nicht an, prüfen Sie die Adresse, bevor Sie irgendetwas eingeben.
Kurz gesagt
- Das automatische Ausfüllen prüft die Adresse für Sie – das BSI beschreibt genau das. Sein Schweigen ist ein Signal, keine Störung.
- Ein Sicherheitsschlüssel gibt keine Anmeldung auf einer Seite frei, die er nicht kennt. Das BSI nennt Passkeys, die nach demselben Prinzip arbeiten, immun gegen die breite Masse bekannter Phishing-Angriffe.
- Bei deutschen Banken ist der zweite Faktor meist das TAN-Verfahren. Ob Ihre Bank einen Sicherheitsschlüssel akzeptiert, steht auf ihrer Sicherheitsseite; beim E-Mail-Postfach lohnt er sich fast immer.
- Lesezeichen und die selbst eingetippte Adresse schließen die Angriffe aus, die mit einem Link oder einer Suchanzeige beginnen.
- Nichts davon ersetzt Aufmerksamkeit, aber Aufmerksamkeit ist nicht mehr die einzige Verteidigung.
Weitere Ressourcen dieses Kurses
Die Grundlagen, auf denen diese Ressource aufbaut:
- Einen Passwort-Manager nutzen: eines merken, alle anderen stark
- Online-Banking schützen: die E-Mail-Adresse und die Telefonnummer
- Phishing erkennen, auch wenn es überzeugend gemacht ist
Entdecken Sie weitere ergänzende Ressourcen aus den Kursen des Programms „Schützen Sie Ihre digitale Privatsphäre“.
Wenn Sie den ganzen Weg gehen möchten: Das Cyber-Welfare-Programm ist kostenlos und für alle offen.

Schreibe einen Kommentar